
Primero: saber qué papel tiene la empresa
El AI Act asigna obligaciones diferentes según el papel que una organización desempeña respecto a un sistema de IA.
Una empresa puede ser, entre otros:
- proveedor
- responsable del despliegue
- importador
- distribuidor.
Muchas organizaciones que compran o utilizan soluciones de terceros actuarán principalmente como responsables del despliegue.
Es decir, utilizan un sistema de IA bajo su autoridad dentro de su actividad profesional.
Pero esa clasificación no debería darse por supuesta.
Una empresa que modifica sustancialmente un sistema, cambia su finalidad prevista o introduce determinadas modificaciones puede encontrarse en una situación diferente.
Por eso, el primer ejercicio práctico debería ser sencillo:
para cada sistema de IA, identificar quién lo proporciona y qué papel ocupa nuestra organización.
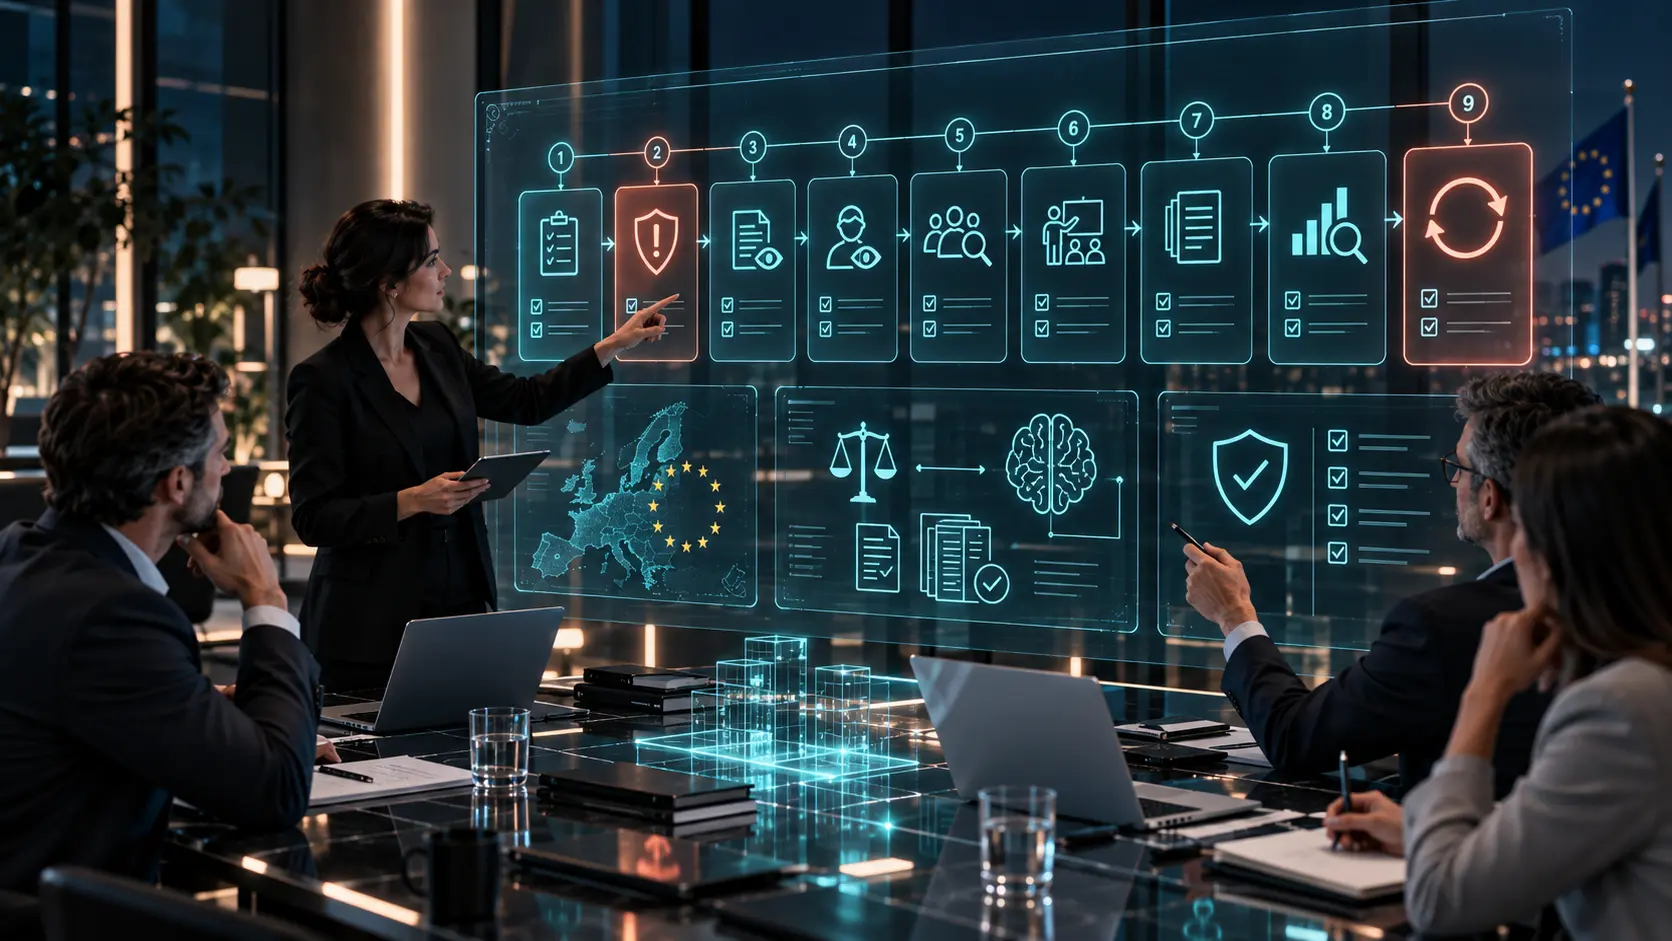
1. Identificar qué sistemas de IA se utilizan
No se puede cumplir correctamente con el AI Act si la organización no sabe qué inteligencia artificial está utilizando.
Por eso, el punto de partida debería ser un inventario de sistemas de IA.
Ese inventario puede incluir:
- asistentes generativos
- herramientas de productividad
- sistemas de selección
- análisis de clientes
- scoring
- atención automatizada
- software con funcionalidades de IA integradas
- herramientas de marketing
- sistemas de seguridad
- soluciones adquiridas a proveedores
- proyectos piloto.
No todo tendrá la misma importancia.
Pero disponer de una visión razonable permite empezar a clasificar y priorizar.
Para cada sistema conviene conocer, al menos:
- finalidad
- departamento usuario
- responsable interno
- proveedor
- datos utilizados
- personas potencialmente afectadas
- nivel de autonomía
- decisiones en las que interviene
- clasificación preliminar.
El inventario no es el objetivo final.
Es la base desde la que se pueden tomar decisiones.
2. Comprobar si existe alguna práctica prohibida
Antes de analizar riesgos, transparencia o documentación, conviene comprobar algo más básico:
¿el uso que hacemos de la IA está permitido?
El AI Act prohíbe determinadas prácticas consideradas incompatibles con los derechos y valores protegidos en la Unión Europea.
No todas afectan a una empresa ordinaria, pero conviene comprobar si alguno de los usos previstos puede entrar en estas categorías.
Entre las áreas que requieren especial atención se encuentran determinados usos manipulativos, ciertas formas de explotación de vulnerabilidades, determinados sistemas de puntuación social y otros usos específicos restringidos por el Reglamento.
Estas prohibiciones ya forman parte del marco aplicable del AI Act.
La idea práctica es simple:
antes de implantar controles sobre un sistema, hay que comprobar que su uso puede realizarse legalmente.
3. Formar a las personas que utilizan IA
Una de las obligaciones que afecta de forma más transversal a las organizaciones es la alfabetización en IA.
El artículo 4 exige que proveedores y responsables del despliegue adopten medidas para apoyar un nivel adecuado de conocimientos y comprensión de la IA entre su personal y otras personas que operan o utilizan sistemas de IA por su cuenta.
Estas disposiciones sobre alfabetización en IA se aplican desde el 2 de febrero de 2025.
No significa que todo el mundo deba convertirse en especialista.
La formación debe adaptarse al contexto, al nivel técnico, a la experiencia y al tipo de sistema utilizado.
Por ejemplo:
Un equipo de Recursos Humanos que utiliza IA para apoyar procesos de selección necesita entender cuestiones diferentes a un equipo de Marketing que utiliza IA generativa para crear borradores.
La formación debería responder al riesgo y al rol.
No limitarse a un curso genérico sobre inteligencia artificial.
4. Revisar las obligaciones de transparencia
Desde el 2 de agosto de 2026 se aplican las obligaciones de transparencia del artículo 50 para determinados sistemas y usos de IA.
Para una empresa usuaria de IA, esto puede resultar especialmente relevante cuando emplea:
- sistemas de reconocimiento de emociones
- sistemas de categorización biométrica
- sistemas que generan o manipulan deepfakes
- determinadas publicaciones de texto generado por IA sobre asuntos de interés público.
En estos casos pueden existir obligaciones de informar a las personas afectadas o de identificar que determinados contenidos han sido generados o manipulados mediante IA.
No toda utilización de IA genera automáticamente una obligación de transparencia.
La clave está en analizar el sistema y el contexto de uso.
5. Identificar si algún sistema puede ser de alto riesgo
Este es uno de los puntos más importantes.
Una empresa puede utilizar muchos sistemas de IA y que ninguno sea de alto riesgo.
Pero también puede tener uno solo que requiera un nivel de gobierno mucho mayor.
Los sistemas relacionados con determinadas áreas sensibles —como empleo, educación, infraestructuras críticas, biometría o acceso a determinados servicios— pueden entrar en categorías de alto riesgo si cumplen los criterios establecidos por el Reglamento.
El calendario de aplicación de estas reglas es progresivo. Tras las modificaciones adoptadas en 2026, las normas para determinados sistemas de alto riesgo del anexo III se aplicarán desde el 2 de diciembre de 2027 y las correspondientes a determinados sistemas integrados en productos regulados desde el 2 de agosto de 2028.
Esto no significa esperar hasta entonces.
Significa utilizar el periodo previo para:
- identificar sistemas
- clasificarlos
- revisar proveedores
- definir responsabilidades
- preparar controles
- ordenar evidencias.
6. Establecer supervisión humana cuando corresponda
Cuando una organización utiliza sistemas cuya finalidad o riesgo lo requiere, la supervisión humana deja de ser una idea genérica y debe convertirse en una función real.
Eso significa definir:
- quién supervisa
- qué puede revisar
- qué información recibe
- cuándo puede intervenir
- cuándo puede detener o corregir una decisión
- cómo se documenta esa intervención.
La supervisión humana no debería existir únicamente en una política.
Tiene que existir capacidad real para actuar.
Un sistema puede tener un “humano en el proceso” y, aun así, no existir una supervisión efectiva si esa persona no tiene tiempo, información, autoridad o formación suficiente.
7. Revisar proveedores y condiciones de uso
Gran parte de la IA utilizada por las empresas procede de terceros.
Eso convierte la gestión de proveedores en una pieza central del cumplimiento.
Antes de utilizar una solución conviene conocer:
- quién es el proveedor
- cuál es la finalidad prevista
- qué documentación proporciona
- qué limitaciones declara
- cómo gestiona cambios
- qué datos utiliza
- qué soporte ofrece
- qué obligaciones contractuales asume
- cómo permite al cliente cumplir sus propias responsabilidades.
Esto resulta especialmente importante cuando la solución interviene en procesos sensibles.
Comprar IA no significa trasladar toda la responsabilidad al proveedor.
La empresa sigue teniendo que gobernar cómo utiliza esa herramienta dentro de su organización.

8. Mantener documentación y evidencias
Una empresa puede tener políticas correctas y aun así ser incapaz de demostrar cómo utiliza realmente la IA.
Por eso las evidencias son importantes.
Pueden incluir, según el caso:
- inventario actualizado
- clasificación del sistema
- evaluación de riesgos
- análisis del proveedor
- decisiones de aprobación
- controles
- registros de formación
- pruebas
- incidencias
- supervisión
- revisiones
- comunicaciones a personas afectadas
- medidas correctivas.
No se trata de generar documentación innecesaria.
Se trata de conservar suficiente información para poder responder a preguntas como:
¿qué sistema utilizábamos, para qué, quién lo aprobó y qué controles existían?
9. Supervisar el uso y gestionar incidencias
La situación de un sistema no termina cuando se aprueba su utilización.
Los proveedores actualizan modelos.
Cambian funcionalidades.
Aparecen nuevos usuarios.
Se modifican procesos.
Surgen nuevos riesgos.
Por eso debería existir algún mecanismo de seguimiento.
Puede incluir:
- revisiones periódicas
- incidencias
- cambios significativos
- reclamaciones
- desviaciones
- comportamiento inesperado
- cambios de proveedor
- nuevas finalidades de uso.
Si una herramienta cambia de forma relevante, la evaluación realizada hace meses puede dejar de ser válida.
10. Integrar la IA en los procesos internos
Uno de los errores más frecuentes es tratar el AI Act como un proyecto aislado.
En realidad, muchas obligaciones deberían integrarse en procesos que ya existen.
Por ejemplo:
Compras Puede incorporar criterios para evaluar soluciones de IA.
Recursos Humanos Puede definir qué herramientas se pueden utilizar en procesos relacionados con personas.
Seguridad Puede revisar accesos, información y dependencias técnicas.
Protección de datos Puede intervenir cuando exista tratamiento de datos personales.
Compliance y Riesgos Pueden incorporar los sistemas de IA a sus procesos de identificación y seguimiento.
Auditoría interna Puede verificar que los controles realmente funcionan.
El objetivo no debería ser crear una segunda organización paralela dedicada a IA.
Debería ser incorporar el gobierno de IA a la organización que ya existe.
11. Errores habituales
Pensar que el AI Act solo afecta a desarrolladores
Las empresas que utilizan IA también pueden asumir obligaciones.
Pensar que toda IA tiene las mismas obligaciones
El Reglamento utiliza un enfoque basado en riesgo y en roles.
No saber qué IA utiliza la organización
Sin inventario es difícil clasificar, supervisar o demostrar nada.
Confiar completamente en el proveedor
El proveedor tiene sus responsabilidades y la organización usuaria las suyas.
Crear una política y considerar terminado el trabajo
Una política sin procesos, responsables y evidencias tiene poco valor operativo.
Esperar a que llegue una fecha regulatoria
Prepararse con tiempo permite priorizar y evitar proyectos urgentes de última hora.
No todas las empresas tienen las mismas obligaciones
Este es probablemente el mensaje más importante.
El AI Act no funciona como una lista única de requisitos aplicables por igual a cualquier empresa que utilice ChatGPT, un sistema de selección o un algoritmo industrial.
Las obligaciones dependen de cuestiones como:
- el papel de la organización
- el tipo de sistema
- su finalidad
- la clasificación de riesgo
- las personas afectadas
- el contexto en el que se utiliza.
Por eso la secuencia lógica no debería ser:
“leer todo el AI Act e intentar cumplirlo entero”.
Debería ser:
qué IA utilizamos → qué papel tenemos → cómo se clasifica → qué obligaciones aplican → qué controles necesitamos → cómo lo demostramos.
Ese enfoque permite convertir una regulación compleja en un proceso manejable.
¿Sabes qué obligaciones pueden aplicarte?
Antes de diseñar políticas o controles conviene identificar qué sistemas de IA utiliza realmente tu organización y qué papel ocupa respecto a cada uno.
El diagnóstico de Céntrika puede ayudarte a obtener una primera visión de tu situación en gobierno, riesgo y cumplimiento de IA.