
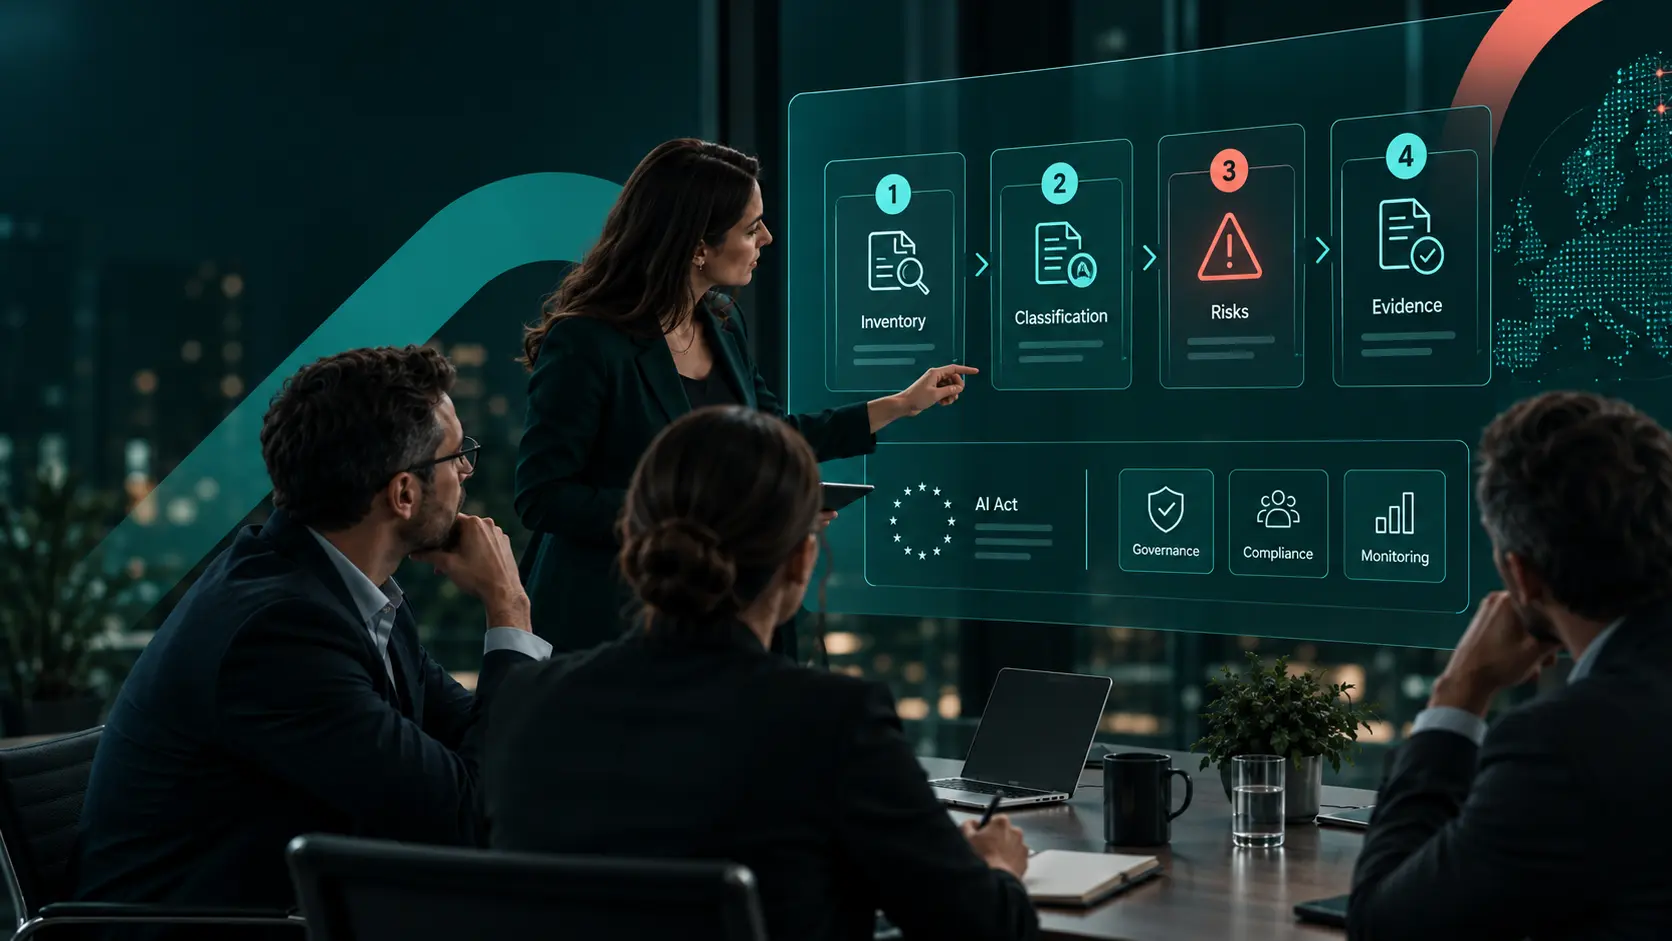
¿Qué significa el AI Act para una empresa?
Utilizar inteligencia artificial no significa automáticamente tener un problema de cumplimiento.
Y tampoco significa que todos los sistemas deban tratarse de la misma manera.
Pensemos en una empresa que utiliza un asistente para redactar correos, una herramienta para resumir documentos, un chatbot que atiende clientes, un sistema que clasifica candidatos y otro que ayuda a tomar decisiones sobre el acceso a determinados servicios.
Todos utilizan IA.
Pero sería un error tratarlos exactamente igual.
La pregunta no es simplemente:
¿Utilizamos IA?
La pregunta útil es:
¿Qué hace cada sistema y qué impacto puede tener?
Ahí empieza realmente el trabajo.
Primer paso: saber qué sistemas de IA utiliza la organización
Parece obvio.
No siempre lo es.
En muchas organizaciones, diferentes departamentos empiezan a utilizar herramientas de IA por separado.
Marketing contrata una plataforma.
Recursos Humanos utiliza otra.
IT conoce algunas.
Y varios empleados utilizan asistentes generativos en su trabajo diario.
Cuando preguntas:
¿Cuántos sistemas de IA utiliza la empresa?
puedes obtener varias respuestas diferentes.
Por eso, antes de crear políticas o procedimientos, conviene hacer algo mucho más sencillo:
localizarlos.
No hace falta empezar con un inventario de cincuenta columnas.
Para una primera revisión puede bastar con saber qué herramienta es, quién la utiliza, para qué, qué información procesa, si afecta a personas y quién es responsable de su uso.
Ya tendremos tiempo de ampliar la información.
Primero necesitamos visibilidad.
Proveedor o responsable del despliegue: qué papel tiene tu empresa
El AI Act no impone exactamente las mismas obligaciones a todos.
Una organización puede desarrollar un sistema de IA, comercializarlo, integrarlo en un producto o simplemente utilizar una herramienta desarrollada por otra empresa.
El Reglamento distingue, entre otros actores, entre proveedores y responsables del despliegue.
De forma sencilla:
Un proveedor desarrolla un sistema de IA o lo pone en el mercado bajo su nombre.
Un responsable del despliegue utiliza el sistema dentro de su actividad profesional.
Muchas empresas estarán principalmente en esta segunda situación.
Imaginemos que tu empresa contrata una herramienta de IA para apoyar la selección de candidatos.
Probablemente no has desarrollado el sistema.
Pero sí has decidido utilizarlo dentro de un proceso de tu organización.
Y eso también genera responsabilidades.
Que la herramienta sea de otra empresa no significa que podamos olvidarnos de cómo la estamos utilizando.
Qué obligaciones tiene una empresa según su papel en el AI Act
Las obligaciones de una organización no son las mismas en todos los casos. Dependen, entre otros factores, del papel que desempeñe respecto al sistema de IA.
Para una revisión más operativa, consulta qué obligaciones del AI Act debe revisar una empresa que utiliza IA.
Una empresa que desarrolla o comercializa un sistema como proveedor puede asumir obligaciones diferentes de otra que simplemente lo utiliza en sus procesos como responsable del despliegue.
También pueden existir obligaciones específicas para importadores, distribuidores u otros operadores de la cadena de valor.
Por eso, antes de analizar requisitos concretos, conviene identificar con claridad qué papel tiene la organización en relación con cada sistema de IA. Esa clasificación condicionará buena parte de las obligaciones posteriores de documentación, supervisión, transparencia y cumplimiento.
Cómo clasificar los sistemas de IA según el AI Act
Para una primera revisión podemos simplificar bastante el análisis.
Primero debemos comprobar si estamos ante una práctica prohibida.
Después, si el sistema puede considerarse de alto riesgo.
También debemos revisar si existen obligaciones específicas de transparencia y qué otras medidas pueden ser necesarias según el uso.
No hace falta resolver todo de una vez.
Lo importante es empezar a diferenciar los sistemas.
Si necesitas profundizar en la clasificación de alto riesgo, puedes consultar:
¿Tu sistema de IA es de alto riesgo? Una forma sencilla de empezar a comprobarlo →
Prácticas prohibidas: qué debemos comprobar primero
El AI Act prohíbe determinados usos de inteligencia artificial.
No son la mayoría de los sistemas que utilizará una empresa, pero deben comprobarse antes de entrar en otros análisis.
El Reglamento incluye, entre otras cuestiones, determinadas prácticas de manipulación, explotación de vulnerabilidades, ciertos usos de puntuación social y determinados usos biométricos.
La pregunta inicial es sencilla:
¿Alguno de nuestros usos podría entrar dentro de una práctica prohibida?
Si la respuesta es sí o tenemos dudas razonables, ese sistema debería revisarse con prioridad.
Sistemas de IA de alto riesgo: cuándo debemos prestar especial atención
Aquí encontramos determinados usos en ámbitos especialmente sensibles.
Por ejemplo, empleo, educación, ciertos servicios esenciales, biometría, infraestructuras críticas, migración, aplicación de la ley o determinados usos relacionados con la justicia.
Pero tampoco conviene etiquetar automáticamente todo como “alto riesgo”.
Hay que analizar qué función concreta realiza el sistema.
Una herramienta que organiza información no tiene necesariamente el mismo impacto que otra que puntúa personas o influye de manera importante en una decisión.
Transparencia y alfabetización en IA: obligaciones que ya importan
A veces la cuestión no es que un sistema sea de alto riesgo.
Puede existir una obligación relacionada con la transparencia.
Por ejemplo, en determinadas situaciones una persona debe saber que está interactuando con inteligencia artificial o que un contenido ha sido generado o manipulado mediante IA.
Las obligaciones de transparencia del artículo 50 comenzaron a aplicarse el 2 de agosto de 2026.
Esto puede afectar, por ejemplo, a determinados chatbots, sistemas interactivos y contenidos generados o manipulados mediante IA.
También existe otra cuestión importante: la alfabetización en IA.
En lenguaje normal:
Si una persona utiliza inteligencia artificial dentro de su trabajo, debería disponer de los conocimientos suficientes para utilizarla de forma adecuada teniendo en cuenta el contexto y sus riesgos.
Esto no significa organizar un máster sobre inteligencia artificial.
Puede significar algo mucho más razonable: explicar qué herramientas están autorizadas, qué información no debe introducirse, qué resultados deben revisarse, cuándo no debemos confiar automáticamente en una respuesta y a quién consultar cuando existe una duda.
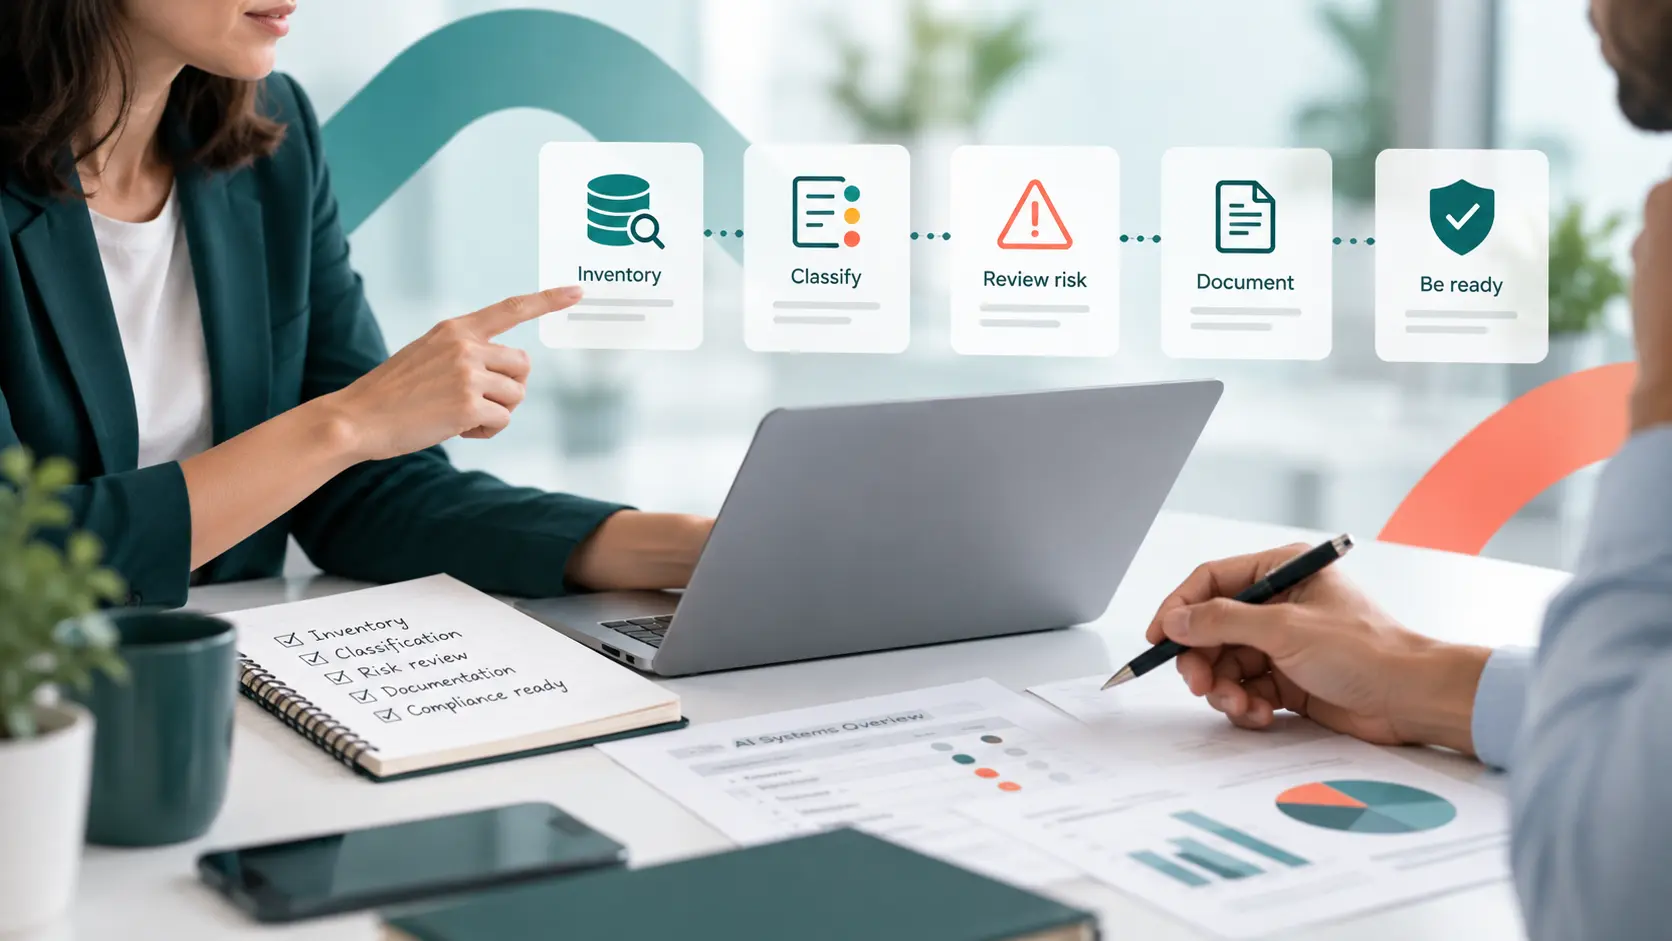
Una ruta sencilla para empezar a cumplir el AI Act
Si tu organización todavía no ha trabajado seriamente el AI Act, podemos empezar de una forma bastante sencilla.
Descubrir. Localiza qué sistemas de IA existen. No solo los contratados oficialmente, también los que utilizan los equipos en su actividad diaria.
Inventariar. Registra una información mínima sobre cada sistema: finalidad, responsable, proveedor, usuarios y personas afectadas.
Clasificar. Comprueba qué sistemas necesitan más atención: prácticas prohibidas, alto riesgo, transparencia u otros riesgos relevantes.
Asignar responsabilidades. Tiene que estar claro quién revisa qué. Pueden intervenir IT, Legal, Compliance, Recursos Humanos, Seguridad o negocio.
Documentar. Conserva las decisiones importantes y las evidencias que permitan explicar qué se revisó, qué se decidió y por qué.
No necesitamos resolver todo el AI Act en una semana. Necesitamos empezar por ordenar nuestra realidad.
Errores frecuentes al abordar el cumplimiento
Crear primero una política de veinte páginas
Si todavía no sabemos qué IA utiliza la empresa, esa política probablemente será demasiado genérica.
Primero entendamos nuestra realidad.
Después escribimos las reglas.
Tratar toda la IA como alto riesgo
Esto genera trabajo innecesario y hace que resulte más difícil identificar las verdaderas prioridades.
Clasificar significa precisamente diferenciar.
Pensar que todo es responsabilidad del proveedor
Que una herramienta sea de Microsoft, Google, OpenAI o cualquier otro proveedor no significa que nuestra organización pueda desentenderse de cómo la utiliza.
El proveedor tiene sus responsabilidades.
Nosotros tenemos las nuestras.
Hacer la revisión una vez y olvidarnos
La IA cambia.
También cambia la forma en que la utilizamos.
Una herramienta que hoy simplemente prepara información puede mañana empezar a puntuar, recomendar o participar en decisiones.
Por eso el inventario y la clasificación deben revisarse periódicamente.
Qué debería tener una empresa después de esta primera revisión
No necesitamos cien documentos.
Para una organización que está empezando, conseguir cinco cosas ya supone un avance importante:
Un inventario de sistemas de IA.
Una clasificación inicial de cada sistema.
Responsables identificados.
Unas reglas básicas de uso.
Evidencias de las decisiones y revisiones realizadas.
Con esto todavía no hemos terminado.
Pero hemos pasado de:
“Sabemos que utilizamos IA.”
a:
“Sabemos qué IA utilizamos, para qué, qué riesgos puede tener y quién debe ocuparse de ella.”
Y ese cambio es enorme.
¿Qué obligaciones del AI Act ya se aplican en 2026?
El AI Act no empezó a aplicarse completamente de un día para otro.
Su calendario ha sido progresivo.
Las prohibiciones de determinadas prácticas de IA y las disposiciones relacionadas con alfabetización en IA comenzaron a aplicarse el 2 de febrero de 2025.
Las normas de gobernanza y determinadas obligaciones relativas a modelos de IA de propósito general comenzaron a aplicarse el 2 de agosto de 2025.
Desde el 2 de agosto de 2026 se aplican, entre otras, las obligaciones de transparencia del artículo 50.
Tras la modificación del calendario de los sistemas de alto riesgo, las reglas aplicables a los casos del Anexo III, como determinados sistemas utilizados en empleo, educación, biometría, infraestructuras críticas o migración, comenzarán a aplicarse el 2 de diciembre de 2027.
Para determinados sistemas de alto riesgo integrados en productos regulados, el calendario se extiende hasta el 2 de agosto de 2028.
Por eso la pregunta útil no es simplemente:
¿Cuándo entra en vigor el AI Act?
Es:
¿Qué obligaciones afectan a nuestros sistemas y cuándo empiezan a aplicarse?
¿No sabes por dónde empezar con el AI Act?
No necesitas resolver todo el AI Act de una vez.
Empieza por conseguir visibilidad.
Qué IA utilizas. Para qué. Quién responde por ella. Y dónde puede estar el mayor riesgo.
Puedes utilizar el diagnóstico de Céntrika para obtener una primera visión sobre gobierno, riesgo y cumplimiento de la IA y detectar qué áreas merece la pena revisar primero.
El diagnóstico ofrece una primera orientación y no sustituye una evaluación jurídica o técnica específica.
Actualizado: septiembre de 2026