
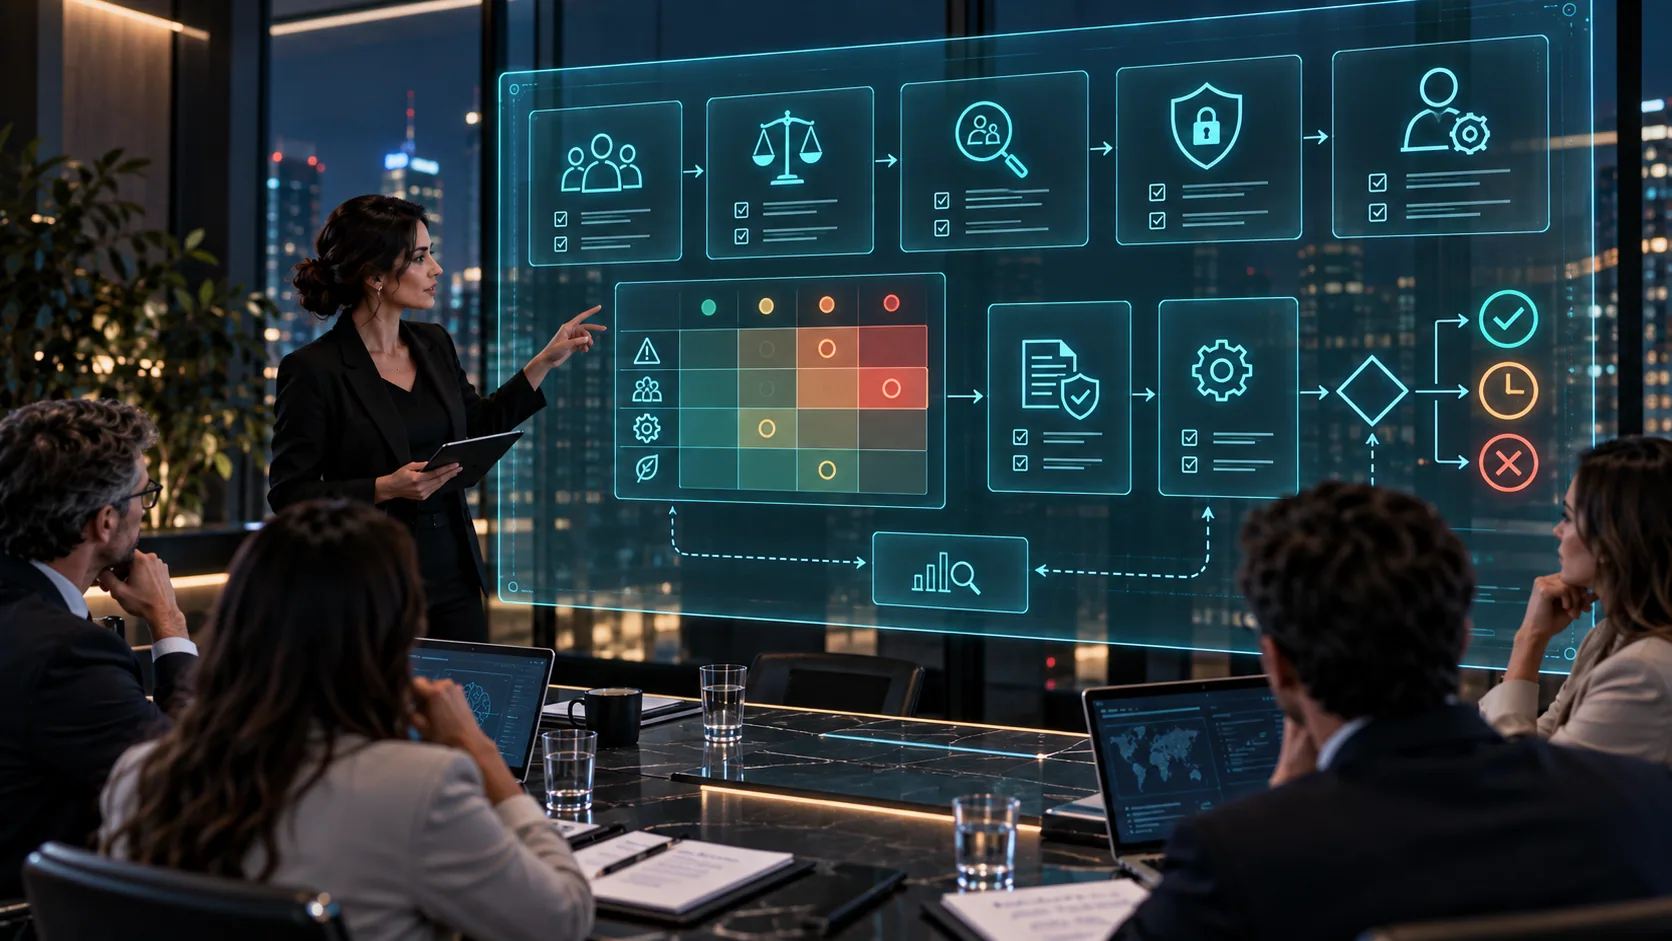
Qué es una evaluación de impacto de IA
Una evaluación de impacto de IA es un proceso estructurado para analizar qué consecuencias puede producir un sistema de inteligencia artificial en su contexto real de utilización.
La pregunta no debería limitarse a si el sistema funciona técnicamente.
También conviene analizar:
- quién lo utiliza
- para qué decisiones
- sobre qué personas o colectivos puede influir
- qué datos utiliza
- qué errores pueden producirse
- qué consecuencias tendría un resultado incorrecto
- qué nivel de supervisión humana existe
- qué medidas permiten reducir impactos no deseados.
El objetivo no es demostrar que el sistema no tiene ningún riesgo.
El objetivo es comprender suficientemente sus efectos para decidir si puede utilizarse, bajo qué condiciones y con qué controles. Este análisis debe integrarse en el gobierno de IA de la organización.
No es lo mismo impacto que riesgo
Riesgo e impacto están relacionados, pero no son exactamente lo mismo.
El riesgo se refiere normalmente a la posibilidad de que ocurra un evento no deseado y a las consecuencias que podría producir. La gestión de riesgos de IA ayuda a identificar, valorar y tratar esa posibilidad.
El impacto pone el foco en esas consecuencias reales o potenciales sobre personas, grupos, procesos, derechos, organización o sociedad.
Por ejemplo:
un sistema de selección de candidatos puede presentar un riesgo de sesgo.
El impacto puede consistir en que determinados perfiles tengan sistemáticamente menos oportunidades de acceder a una entrevista.
Por eso una evaluación útil no debería quedarse en:
“Existe riesgo de sesgo.”
Debería avanzar hasta preguntas como:
- ¿quién puede verse afectado?
- ¿de qué manera?
- ¿con qué intensidad?
- ¿durante cuánto tiempo?
- ¿puede corregirse?
- ¿qué ocurre si nadie detecta el problema?
Ahí empieza realmente el análisis de impacto.
Cuándo conviene realizar una evaluación
No todos los usos de IA necesitan el mismo nivel de análisis.
Una evaluación formal suele tener especialmente sentido cuando el sistema:
- participa en decisiones sobre personas
- puede influir en empleo, educación, crédito, acceso a servicios o prestaciones
- procesa información sensible
- opera con un grado relevante de autonomía
- puede producir consecuencias difíciles de revertir
- afecta a colectivos numerosos
- puede perjudicar especialmente a grupos vulnerables
- incorpora modelos o proveedores difíciles de explicar
- modifica sustancialmente un proceso que antes dependía de una persona
- presenta riesgos relevantes ya identificados.
También puede ser útil antes de adquirir una solución.
Evaluar el impacto cuando el contrato ya está firmado y el sistema está desplegado reduce considerablemente la capacidad de la organización para cambiar determinadas decisiones.
Cuándo puede ser obligatoria según el AI Act
Es importante distinguir una evaluación de impacto utilizada como práctica general de gobierno de una evaluación que derive de una obligación jurídica específica.
El artículo 27 del AI Act regula una evaluación de impacto sobre los derechos fundamentales para determinados responsables del despliegue de sistemas de IA de alto riesgo.
No significa que toda empresa que utilice IA deba realizar automáticamente esta evaluación.
Su aplicación depende, entre otros elementos, del tipo de sistema, su clasificación y del responsable del despliegue.
Cuando resulte aplicable, la evaluación debe realizarse antes del primer uso del sistema de alto riesgo correspondiente.
Entre los elementos que deben analizarse se encuentran:
- los procesos en los que se utilizará el sistema
- el periodo y frecuencia previstos de utilización
- las categorías de personas o grupos potencialmente afectados
- los riesgos específicos de daño sobre esas personas
- las medidas de supervisión humana
- las medidas previstas si esos riesgos llegan a materializarse.
Por tanto, antes de afirmar que una organización está obligada a realizar una evaluación de impacto sobre derechos fundamentales, primero debe comprobarse si realmente entra en el ámbito de aplicación correspondiente y revisar las obligaciones del AI Act aplicables.
Una buena gobernanza empieza precisamente por esa clasificación.
Qué relación tiene con ISO/IEC 42001 e ISO/IEC 42005
La evaluación de impacto también encaja dentro de los sistemas de gestión de inteligencia artificial.
ISO/IEC 42001 establece un marco organizativo para gestionar de forma sistemática la inteligencia artificial.
Dentro de ese sistema, las organizaciones necesitan comprender sus sistemas, riesgos, partes interesadas, efectos y controles.
ISO/IEC 42005 desarrolla específicamente el concepto de evaluación de impacto de sistemas de IA.
La relación puede entenderse de forma sencilla:
ISO/IEC 42001 ayuda a establecer el sistema de gestión.
ISO/IEC 42005 ayuda a estructurar cómo evaluar el impacto de sistemas concretos.
No son documentos intercambiables.
Son piezas complementarias de un enfoque de gobierno más amplio. La guía sobre cómo implantar ISO/IEC 42001 explica cómo llevar ese sistema de gestión a la práctica.
Definir el sistema y el contexto de uso
Una evaluación de impacto empieza por comprender exactamente qué se está evaluando.
No basta con escribir:
“Sistema de inteligencia artificial para Recursos Humanos.”
Hay que concretar.
Por ejemplo:
“Sistema utilizado para ordenar candidatos antes de la revisión inicial realizada por el equipo de selección.”
Esa diferencia es importante.
El impacto depende del uso real.
La evaluación debería describir al menos:
- finalidad
- proceso en el que interviene
- usuarios
- proveedor o responsable del desarrollo
- entradas principales
- resultados generados
- decisiones que apoya
- nivel de automatización
- personas que pueden verse afectadas
- duración o frecuencia de uso.
El inventario de sistemas de IA permite conectar esta información con responsables, riesgos y controles.
Sin contexto, el análisis de impacto termina siendo demasiado abstracto.
Identificar a las personas y grupos afectados
Una de las preguntas más importantes es:
¿A quién puede afectar este sistema?
La respuesta no siempre coincide con quién utiliza la herramienta.
Un departamento de Recursos Humanos puede utilizar un sistema, pero las personas afectadas son los candidatos.
Una entidad financiera puede utilizar un sistema internamente, pero el impacto puede recaer sobre sus clientes.
Un organismo público puede utilizar una herramienta administrativa, mientras que las consecuencias terminan afectando a ciudadanos.
Conviene identificar:
- usuarios directos
- personas sobre las que se toman decisiones
- personas cuyos datos se utilizan
- colectivos potencialmente vulnerables
- terceros afectados indirectamente.
Cuanto más importante sea la decisión, más relevante resulta entender esa diferencia.
Identificar impactos positivos y negativos
Una evaluación no debería centrarse únicamente en daños.
También puede identificar beneficios.
Por ejemplo:
- reducción de tiempos
- mayor consistencia
- detección de errores
- ampliación de capacidad
- mejora de acceso
- reducción de tareas repetitivas.
Pero esos beneficios no eliminan automáticamente los posibles impactos negativos.
Entre ellos pueden aparecer:
- discriminación
- exclusión
- pérdida de privacidad
- decisiones incorrectas
- falta de transparencia
- dificultad para impugnar resultados
- pérdida de autonomía
- dependencia excesiva del sistema
- impacto reputacional
- perjuicios económicos o profesionales.
La utilidad de la evaluación está precisamente en observar ambos lados.
Valorar gravedad, probabilidad y alcance
Una vez identificados los impactos, hay que priorizarlos.
No todos tienen la misma relevancia.
Puede utilizarse una valoración basada en elementos como:
Gravedad
¿Qué consecuencias tendría el impacto?
Probabilidad
¿Qué posibilidades existen de que ocurra?
Alcance
¿Cuántas personas podrían verse afectadas?
Duración
¿El efecto es temporal o puede mantenerse?
Reversibilidad
¿Puede corregirse fácilmente?
Vulnerabilidad
¿Existen personas o grupos especialmente expuestos?
Una matriz puede ayudar.
Pero una puntuación numérica no sustituye al análisis.
Dos impactos con el mismo valor matemático pueden tener implicaciones completamente diferentes.
Definir medidas y supervisión humana
Una evaluación no termina cuando se identifican impactos.
Hay que decidir qué hacer con ellos.
Las medidas pueden incluir:
- revisión humana
- autorización previa
- controles de calidad de datos
- pruebas antes del despliegue
- limitaciones de uso
- monitorización
- revisión periódica
- mecanismos de reclamación
- validación adicional en determinadas decisiones
- formación de usuarios
- controles contractuales con proveedores
- posibilidad de detener el sistema.
Estas medidas deben ser coherentes con la política de uso de IA de la organización.
La supervisión humana debe ser real.
No consiste simplemente en colocar a una persona al final del proceso.
Esa persona necesita disponer de:
- información suficiente
- tiempo
- autoridad
- capacidad para cuestionar el resultado
- posibilidad real de modificar o rechazar una decisión.
Cómo realizar una evaluación de impacto de IA paso a paso
Una metodología práctica puede seguir esta secuencia:
1. Identificar el sistema
Definir qué sistema se evalúa y qué versión.
2. Describir el uso
Explicar para qué se utiliza y dentro de qué proceso.
3. Identificar personas afectadas
Determinar quién puede recibir las consecuencias directas o indirectas.
4. Analizar impactos
Identificar efectos positivos y negativos previsibles.
5. Valorar los impactos
Analizar gravedad, probabilidad, alcance, duración y reversibilidad.
6. Revisar controles existentes
Comprobar qué medidas ya existen.
7. Definir medidas adicionales
Establecer cómo reducir los impactos no aceptables.
8. Determinar el impacto residual
Analizar qué permanece después de aplicar los controles.
9. Tomar una decisión
Aprobar, limitar, modificar, posponer o rechazar el uso.
10. Asignar responsables
Determinar quién ejecuta cada medida.
11. Documentar
Conservar evidencias suficientes.
12. Revisar
Actualizar la evaluación cuando cambie el sistema o el contexto.
Esta secuencia no tiene que convertirse en un procedimiento excesivamente burocrático.
Debe ser suficientemente robusta para permitir una decisión informada.
Qué evidencias debería dejar una evaluación de impacto
Una evaluación debería poder reconstruirse.
No basta con una conclusión final que diga:
“Riesgo aceptable.”
Debería existir evidencia sobre:
- sistema evaluado
- versión
- finalidad
- contexto
- responsables
- personas afectadas
- impactos identificados
- valoración
- controles
- decisiones
- medidas pendientes
- riesgo o impacto residual
- aprobación
- fecha
- próxima revisión.
Cuando sea relevante, también pueden conservarse:
- documentación del proveedor
- pruebas
- registros de supervisión
- actas
- informes técnicos
- reclamaciones
- decisiones de excepción.
La evidencia permite demostrar que hubo un proceso razonado.
Cuándo debe revisarse
Una evaluación de impacto no debería considerarse permanente.
Puede necesitar actualización cuando:
- cambia el modelo
- cambia el proveedor
- cambia la finalidad
- se incorporan nuevos datos
- aumenta el número de personas afectadas
- cambia el nivel de automatización
- aparece un incidente
- se detectan nuevos riesgos
- cambia la regulación
- se modifica el proceso organizativo
- aparecen nuevas reclamaciones o evidencias.
Una evaluación que ya no describe el sistema real deja de cumplir su función.
Errores habituales
Evaluar demasiado tarde
Realizar el análisis cuando el sistema ya está contratado y desplegado reduce la capacidad de introducir cambios.
Convertirlo en un formulario
Completar casillas sin analizar realmente el contexto produce una falsa sensación de control.
Analizar solo riesgos técnicos
La precisión del modelo no explica por sí sola el impacto sobre personas.
No identificar afectados
Sin saber quién puede verse afectado resulta difícil valorar correctamente las consecuencias.
Confundir impacto con cumplimiento
Cumplir una norma no significa automáticamente que todos los impactos estén controlados.
No asignar responsables
Una medida sin propietario puede quedarse simplemente en una recomendación.
No revisar
Los sistemas cambian.
La evaluación también debería hacerlo.
Evaluar antes de desplegar permite decidir mejor
Una evaluación de impacto no debería utilizarse únicamente para justificar una decisión que ya está tomada.
Su valor aparece cuando todavía existe margen para cambiar el sistema, introducir controles, limitar determinados usos o incluso decidir que una solución no debe desplegarse.
La pregunta final no es únicamente:
¿Puede funcionar?
También debería ser:
¿Qué ocurre cuando funciona dentro de nuestro contexto real y afecta a personas reales?
Esa es la diferencia entre evaluar tecnología y gobernar inteligencia artificial.
Referencias
- Reglamento (UE) 2024/1689 — AI Act, artículo 27.
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 42005:2025 — AI system impact assessment.
- ISO/IEC 23894:2023 — Guidance on risk management.
¿Sabes qué sistemas de IA necesitan una evaluación más profunda?
Antes de evaluar impactos conviene conocer qué sistemas utiliza la organización, qué riesgos presentan y qué nivel de gobierno existe alrededor de ellos.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.