
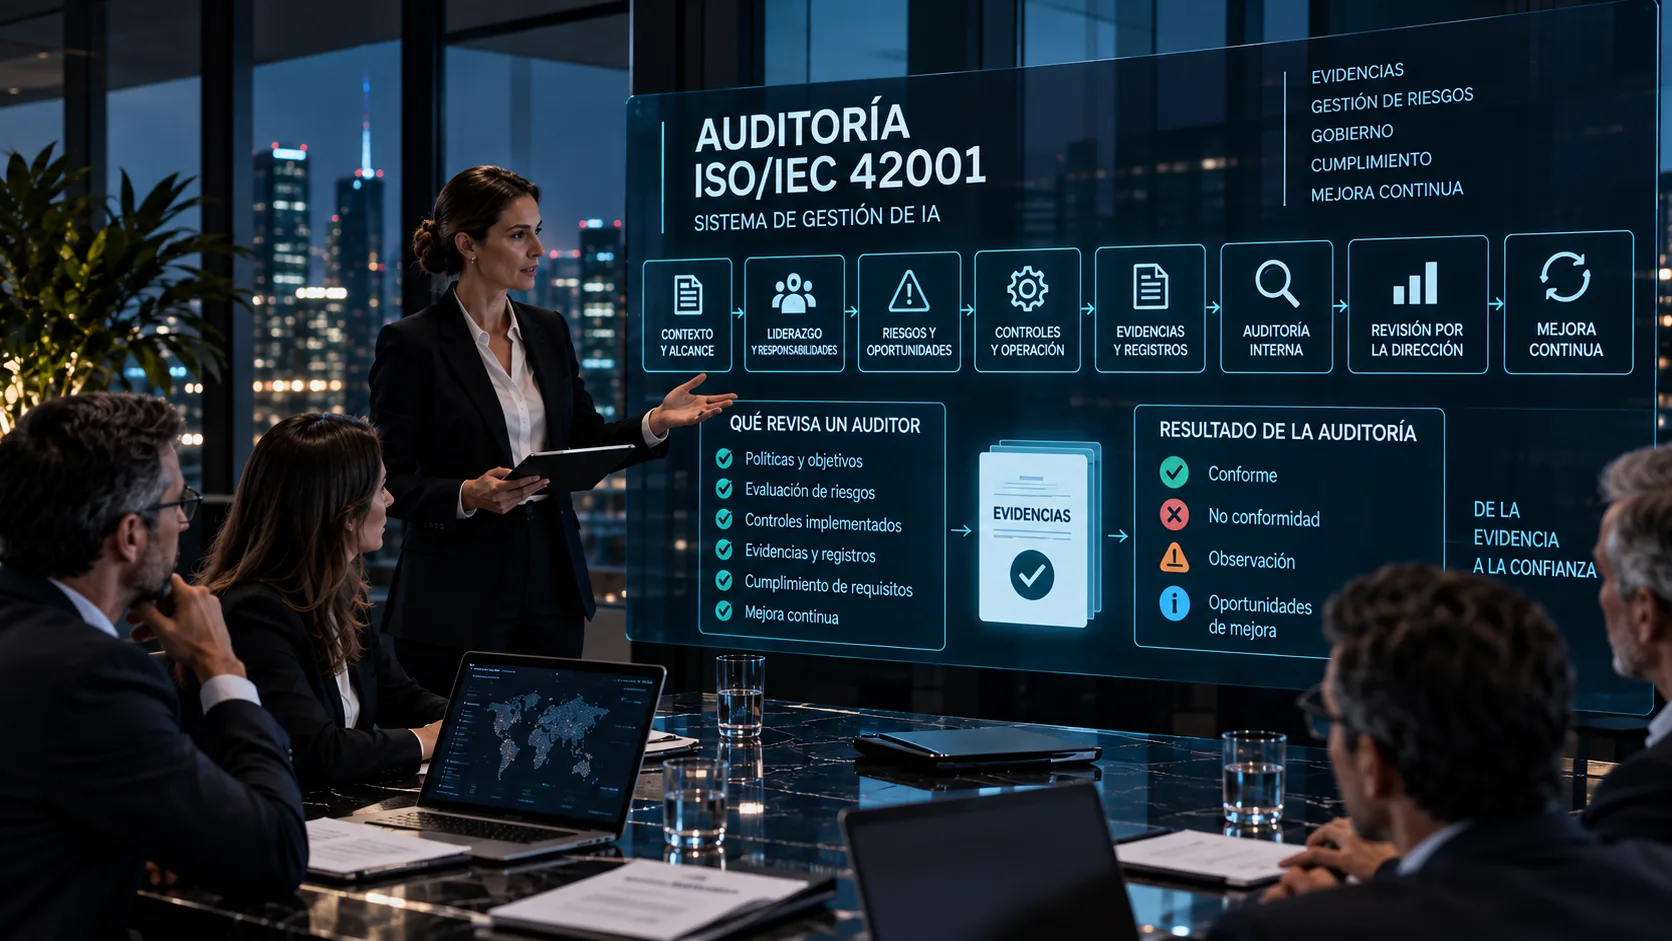
Qué busca una auditoría ISO/IEC 42001
El objetivo no es comprobar únicamente si existe documentación. El auditor busca evidencia suficiente para determinar si el Sistema de Gestión de Inteligencia Artificial está implantado y es coherente con los requisitos aplicables.
Lo que la organización dice que hace
Políticas, procedimientos, criterios, responsabilidades y controles definidos.
Lo que realmente hace
Procesos, decisiones, revisiones, evaluaciones, aprobaciones y actividades ejecutadas.
Lo que puede demostrar
Registros y evidencias verificables. Cuando los tres niveles coinciden existe trazabilidad; cuando difieren aparece una brecha.
El alcance del sistema de gestión
El auditor debe entender qué procesos, unidades, productos, servicios, ubicaciones y sistemas de IA cubre el SGIA, qué interfaces externas existen y qué queda fuera y por qué.
El alcance no debería ser una frase creada para superar la auditoría. Debe corresponder con la realidad y ser coherente con el inventario, las responsabilidades y las actividades observadas.
Contexto y partes interesadas
El SGIA debe partir del contexto real: estrategia, actividad, uso de IA, regulación, tecnología, proveedores, clientes, trabajadores, personas afectadas y autoridades.
Una matriz genérica no basta. Si la IA influye en decisiones sobre personas, esa circunstancia debería reflejarse en contexto, riesgos, controles y partes interesadas.
Liderazgo, política y responsabilidades
ISO/IEC 42001 exige que el sistema no dependa de una persona aislada. La dirección debe participar.
El auditor puede revisar política, compromiso, recursos, objetivos, reporting, autoridades y roles y responsabilidades, y entrevistar a quienes los ejercen.
Una pregunta sencilla revela mucho: ¿Qué decisión relacionada con IA depende de usted?
Riesgos y oportunidades relacionados con la IA
La gestión de riesgos de IA es central. El auditor puede revisar metodología, criterios, participación, tratamientos, controles, riesgo residual, aceptación y seguimiento.
No basta un registro. Mediante muestreo puede seguir una cadena como:
sistema → riesgo → valoración → control → responsable → evidencia → seguimiento.
Objetivos y planificación
Los objetivos convierten la política en acciones medibles. Deben ser coherentes, tener responsables y recursos, poder medirse cuando corresponda y disponer de seguimiento.
“Utilizar la IA responsablemente” expresa una intención. “Evaluar todos los nuevos sistemas antes de su puesta en uso” permite comprobar ejecución y resultados.
Competencias, formación y concienciación
Quienes tienen responsabilidades necesitan competencia adecuada. El auditor puede revisar perfiles, experiencia, formación, necesidades y registros.
La pregunta no es solo si hicieron un curso, sino si la formación es adecuada para la responsabilidad ejercida. Compras, supervisión humana y auditoría interna requieren competencias diferentes.
Controles y operación
El auditor comprueba si los controles están implantados: políticas, roles, datos, proveedores, desarrollo, adquisición, pruebas, supervisión humana, monitorización, cambios e incidencias.
No necesita revisar cada sistema ni cada registro. Las auditorías trabajan mediante muestreo. Preparar unos pocos ejemplos perfectos no demuestra que el modelo funcione sistemáticamente.
Inventario, documentación y trazabilidad
El inventario conecta sistema, finalidad, responsable, proveedor, clasificación, riesgos, evaluación de impacto, controles, evidencias, revisiones e incidencias.
El auditor puede seleccionar un sistema y preguntar quién es el propietario, qué riesgo se identificó, qué controles existen, cuándo se revisó y qué evidencia queda. La trazabilidad convierte información dispersa en un sistema verificable.
Qué evidencias busca realmente un auditor
La evidencia puede incluir políticas aprobadas, inventarios, evaluaciones, decisiones, contratos, proveedores, pruebas, monitorización, incidencias, acciones correctivas, formación, actas, auditorías internas y revisión por dirección.
Un archivo no es automáticamente evidencia suficiente. Se valoran autenticidad, coherencia, actualidad, trazabilidad, relación con el requisito y consistencia con entrevistas y observación. La evidencia más sólida aparece cuando distintas fuentes cuentan la misma historia.
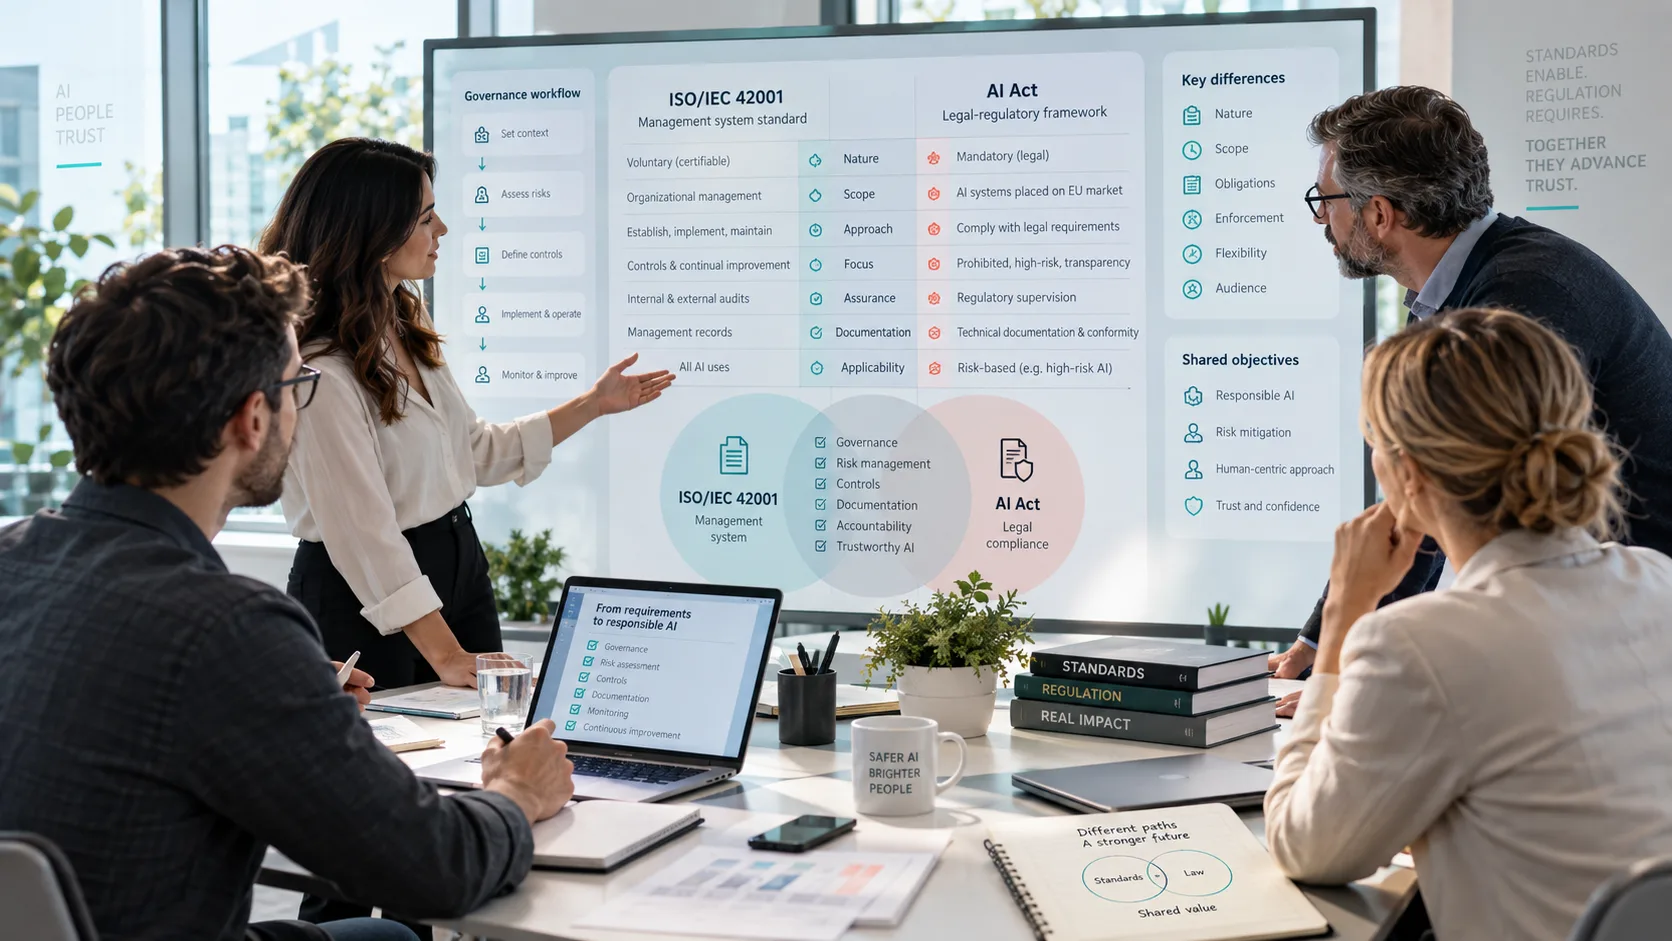
Cómo se desarrolla una auditoría ISO 42001
Planificación
Se definen alcance, criterios, áreas, participantes y agenda.
Revisión de información
El equipo auditor comprende el SGIA y prepara el trabajo.
Entrevistas
Se habla con responsables de los procesos de la muestra.
Muestreo
Se seleccionan sistemas, registros, riesgos, controles y evidencias.
Verificación
Se contrasta lo definido con lo implantado.
Hallazgos y cierre
Se documentan resultados y siguientes pasos.
En certificación también aplican las reglas del organismo certificador. ISO/IEC 42006:2025 establece requisitos adicionales para los organismos que auditan y certifican SGIA.
Auditoría interna y revisión por la dirección
La auditoría interna comprueba si el sistema se ajusta a lo planificado, cumple requisitos, está implantado y presenta desviaciones u oportunidades. No debe ser una preparación superficial para la auditoría externa.
La revisión por la dirección analiza desempeño, cambios, recursos, riesgos, auditorías, objetivos y mejora. Ambos procesos muestran la madurez del SGIA antes de una auditoría de certificación.
No conformidades, observaciones y mejora
Una no conformidad requiere analizar qué ocurrió, su causa, situaciones similares, corrección, acción correctiva y eficacia.
El objetivo no es cerrar el hallazgo con más documentos, sino actuar sobre la causa. También pueden existir observaciones y oportunidades de mejora sin incumplimiento. La mejora continua forma parte del sistema.
Qué no debería esperar una organización de un auditor
El auditor no debería diseñar el SGIA que después audita ni decidir qué riesgo debe aceptar la organización. Evalúa evidencia frente a criterios de auditoría.
Una auditoría no implica revisar todo el código, validar todos los modelos, garantizar ausencia de incidentes, sustituir un análisis jurídico o certificar automáticamente cumplimiento del AI Act. La guía ISO 42001 vs AI Act explica esta diferencia.
Cómo prepararse sin convertir la auditoría en un ejercicio documental
La pregunta útil no es “¿Qué documentos nos pedirán?”, sino ¿Podemos demostrar que el sistema funciona?
Conviene revisar alcance, inventario, responsabilidades, riesgos, controles, objetivos, competencias, proveedores, incidencias, evidencias, auditoría interna, revisión por dirección y acciones correctivas.
Después, seleccionar un sistema y reconstruir quién lo aprobó, por qué, qué riesgo se evaluó, qué controles existen, quién los ejecuta, qué evidencia dejan, qué cambió y cuándo se revisará. Esto forma parte de un gobierno de IA real y de una política de uso aplicada, no solo documentada. La guía sobre cómo implantar ISO/IEC 42001 ayuda a conectar las piezas.
Un auditor no busca documentos perfectos: busca un sistema que funcione
Una organización puede tener políticas impecables y un SGIA poco maduro, o documentación sencilla y gran trazabilidad.
Lo importante no es aparentar control, sino demostrarlo.
¿Puede la organización demostrar que gobierna su inteligencia artificial de la manera que ha definido?
Si la respuesta está respaldada por procesos, personas y evidencias coherentes, el sistema empieza a hablar por sí mismo.
Referencias
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 42006:2025 — Requirements for bodies providing audit and certification of artificial intelligence management systems.
- ISO 19011:2018 — Guidelines for auditing management systems.
- ISO/IEC 17021-1 — Requirements for bodies providing audit and certification of management systems.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
¿Estaría tu SGIA preparado para una auditoría?
Antes de pensar en certificación conviene saber si el alcance, los riesgos, los controles, las responsabilidades y las evidencias están realmente conectados.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar el punto de partida y las principales brechas de gobierno.