
Por qué los roles son una pieza del gobierno de la IA
Los sistemas de inteligencia artificial atraviesan funciones que tradicionalmente se gestionaban por separado.
Un mismo sistema puede implicar:
- negocio
- tecnología
- datos
- privacidad
- seguridad
- riesgos
- compliance
- legal
- compras
- recursos humanos
- auditoría.
Por eso uno de los problemas más frecuentes no es la ausencia total de controles.
Es la fragmentación.
Cada área controla una parte, pero nadie tiene una visión suficientemente clara del conjunto.
Definir roles permite responder preguntas básicas:
- ¿quién puede proponer un nuevo uso?
- ¿quién lo evalúa?
- ¿quién aprueba?
- ¿quién puede rechazarlo?
- ¿quién mantiene el inventario?
- ¿quién controla los riesgos?
- ¿quién supervisa el uso real?
- ¿quién gestiona incidencias?
- ¿quién informa a dirección?
Cuando estas respuestas no están claras, el gobierno de IA depende demasiado de relaciones informales.
Rol no significa necesariamente puesto de trabajo
Una organización no necesita crear un cargo nuevo para cada responsabilidad relacionada con IA.
Conviene distinguir:
rol
de
puesto de trabajo.
Un rol describe una responsabilidad dentro del modelo de gobierno.
Ese rol puede recaer sobre una persona o función que ya existe.
Por ejemplo, la evaluación de proveedores puede seguir dependiendo de Compras y Seguridad.
La privacidad puede permanecer dentro de la función de protección de datos.
La auditoría del sistema puede integrarse en Auditoría Interna.
La supervisión de un sistema concreto puede corresponder a responsables del proceso de negocio.
El objetivo no es multiplicar títulos.
Es conseguir que cada responsabilidad tenga un propietario claro.
Dirección y órgano de gobierno
La alta dirección tiene una función que no debería delegarse completamente en equipos técnicos.
Debe establecer el marco general dentro del cual la organización quiere utilizar inteligencia artificial.
Entre sus responsabilidades de gobierno pueden encontrarse:
- aprobar principios o políticas
- definir el nivel de riesgo aceptable
- asignar recursos
- resolver decisiones relevantes
- recibir información sobre riesgos e incidentes
- supervisar el desempeño del sistema de gobierno
- asegurar que las responsabilidades estén definidas.
Dirección no necesita revisar cada herramienta.
Pero sí necesita disponer de suficiente información para saber si la organización está utilizando IA dentro del marco que ha decidido.
Responsable del gobierno o del sistema de gestión de IA
En organizaciones con un uso significativo de IA puede resultar útil disponer de una función coordinadora.
Su nombre puede variar:
- AI Governance Lead
- Responsable de Gobierno de IA
- AI Risk Manager
- Responsable del SGIA
- función equivalente dentro de Compliance, Riesgos o Tecnología.
El nombre es secundario.
Lo importante es su función.
Puede coordinar:
- inventario de sistemas de IA
- clasificación
- gestión de riesgos de IA
- evaluación de impacto de IA
- política de uso de IA
- controles
- evidencias
- revisiones
- incidencias
- reporting.
No debería convertirse en la persona que hace todo.
Su función principal es asegurar que el modelo funcione y que las responsabilidades estén conectadas.
Propietario del sistema de IA
Cada sistema relevante debería tener una persona o función claramente asociada a su gestión.
El propietario del sistema no tiene por qué ser quien lo desarrolló.
Puede ser quien:
- conoce su finalidad
- controla su uso
- entiende el proceso en el que interviene
- mantiene determinada información actualizada
- coordina revisiones
- conoce los cambios
- puede escalar incidencias.
Sin propietario, el sistema puede terminar formando parte del inventario sin que nadie se responsabilice realmente de su evolución.
Esto resulta especialmente importante cuando la solución procede de un proveedor externo.
Externalizar la tecnología no elimina la necesidad de gobernar su utilización interna.
Responsable de negocio
La IA debería tener siempre una finalidad vinculada a un proceso real.
Por eso negocio no puede quedar fuera del modelo de gobierno.
El responsable de negocio debería poder explicar:
- qué problema quiere resolver
- para qué se utiliza el sistema
- qué decisión apoya
- qué personas pueden verse afectadas
- qué resultados se esperan
- qué errores son relevantes
- qué consecuencias tendría un funcionamiento incorrecto.
Tecnología puede explicar cómo funciona un sistema.
Pero negocio debe explicar por qué se utiliza y qué significa su resultado dentro del proceso.
Tecnología, datos y desarrollo
Las funciones técnicas tienen responsabilidades esenciales.
Dependiendo de la organización, pueden incluir:
- arquitectura
- integración
- desarrollo
- configuración
- pruebas
- monitorización
- calidad de datos
- gestión de cambios
- documentación técnica
- rendimiento
- seguridad técnica
- capacidad de intervención.
En sistemas desarrollados internamente, estas responsabilidades pueden ser especialmente amplias.
En sistemas adquiridos a terceros, la función técnica sigue siendo relevante para entender integraciones, datos, dependencias y cambios del proveedor.
El gobierno de IA no puede reducirse a tecnología.
Pero tampoco puede funcionar sin ella.
Riesgos, compliance, legal y privacidad
Estas funciones pueden compartir determinadas evaluaciones, pero sus responsabilidades no deberían confundirse.
Riesgos
Puede ayudar a establecer metodologías de identificación, valoración, tratamiento y seguimiento.
Compliance
Puede analizar obligaciones aplicables, controles, evidencias y coherencia con el marco interno.
Legal
Puede evaluar contratos, responsabilidades, condiciones de uso y requisitos jurídicos relevantes.
Privacidad
Cuando existen datos personales, debe analizar aspectos relacionados con su tratamiento, base jurídica, derechos, minimización, transferencias u otras cuestiones aplicables.
Estas funciones deberían participar según el contexto.
No todos los sistemas requieren el mismo nivel de intervención.
Seguridad de la información
Muchos sistemas de IA funcionan sobre infraestructura, datos y servicios externos.
Por eso Seguridad puede necesitar revisar aspectos como:
- acceso
- autenticación
- protección de información
- integraciones
- almacenamiento
- transferencia de datos
- vulnerabilidades
- proveedores
- continuidad
- incidentes.
Una herramienta puede parecer sencilla desde la perspectiva del usuario y, al mismo tiempo, introducir una nueva dependencia tecnológica significativa.
La revisión de seguridad debe ser proporcional al riesgo y al contexto.
Compras y gestión de proveedores
Una parte importante de la IA utilizada por las organizaciones llega a través de terceros.
Compras puede convertirse en un punto de control especialmente valioso.
Antes de contratar una solución conviene saber:
- quién es el proveedor
- qué servicio presta
- qué documentación proporciona
- cómo utiliza los datos
- qué subproveedores intervienen
- qué ocurre cuando modifica el servicio
- qué obligaciones contractuales existen
- cómo pueden comunicarse incidencias
- qué posibilidades existen para terminar o cambiar el servicio.
La gobernanza empieza antes de firmar.
Cuando la herramienta ya está contratada, algunas opciones de control pueden ser mucho más difíciles de introducir.
Supervisión humana y usuarios
La supervisión humana no debería tratarse como una etiqueta genérica.
Hay que identificar quién supervisa realmente un sistema y qué capacidad tiene.
Una persona encargada de supervisar debería disponer, según el contexto, de:
- conocimiento suficiente
- formación
- información
- tiempo
- capacidad para interpretar resultados
- autoridad para intervenir
- posibilidad de rechazar o modificar una decisión.
En determinados sistemas de alto riesgo sujetos al AI Act, las obligaciones del AI Act para los responsables del despliegue incluyen asignar la supervisión humana a personas con competencia, formación, autoridad y apoyo adecuados.
Esto no significa que esa misma obligación se aplique de idéntica forma a cualquier herramienta de IA.
La responsabilidad debe analizarse según el sistema y el marco aplicable.
Los usuarios también forman parte del gobierno.
Necesitan saber:
- qué usos están permitidos
- qué información pueden introducir
- qué resultados deben revisar
- cuándo pedir autorización
- cuándo comunicar un problema.
Auditoría interna
Auditoría Interna cumple una función diferente de las áreas que operan el sistema.
Su objetivo no debería ser diseñar controles que después ella misma evalúe.
Puede revisar si:
- las responsabilidades están definidas
- los procesos se ejecutan
- existen evidencias
- los controles funcionan
- las incidencias se gestionan
- las acciones correctivas se cierran
- el sistema de gobierno funciona como fue diseñado.
La independencia es importante.
Gobernar, operar, controlar y auditar no son exactamente la misma función.
Cómo repartir responsabilidades sin crear una estructura innecesaria
No existe un organigrama universal para gobernar IA.
Una organización pequeña puede gestionar sus responsabilidades mediante funciones ya existentes.
Una organización con numerosos sistemas, desarrollo propio o una exposición elevada puede necesitar una estructura más formal.
La pregunta no debería ser:
“¿Necesitamos un comité de IA?”
La pregunta debería ser:
“¿Qué decisiones necesitamos tomar y quién debe asumir cada una?”
Puede empezar identificándose una secuencia simple:
- alguien propone
- alguien evalúa
- alguien decide
- alguien implanta
- alguien supervisa
- alguien verifica.
A partir de ahí pueden asignarse funciones reales.
El modelo debería crecer con la complejidad de la organización, no antes de ella.
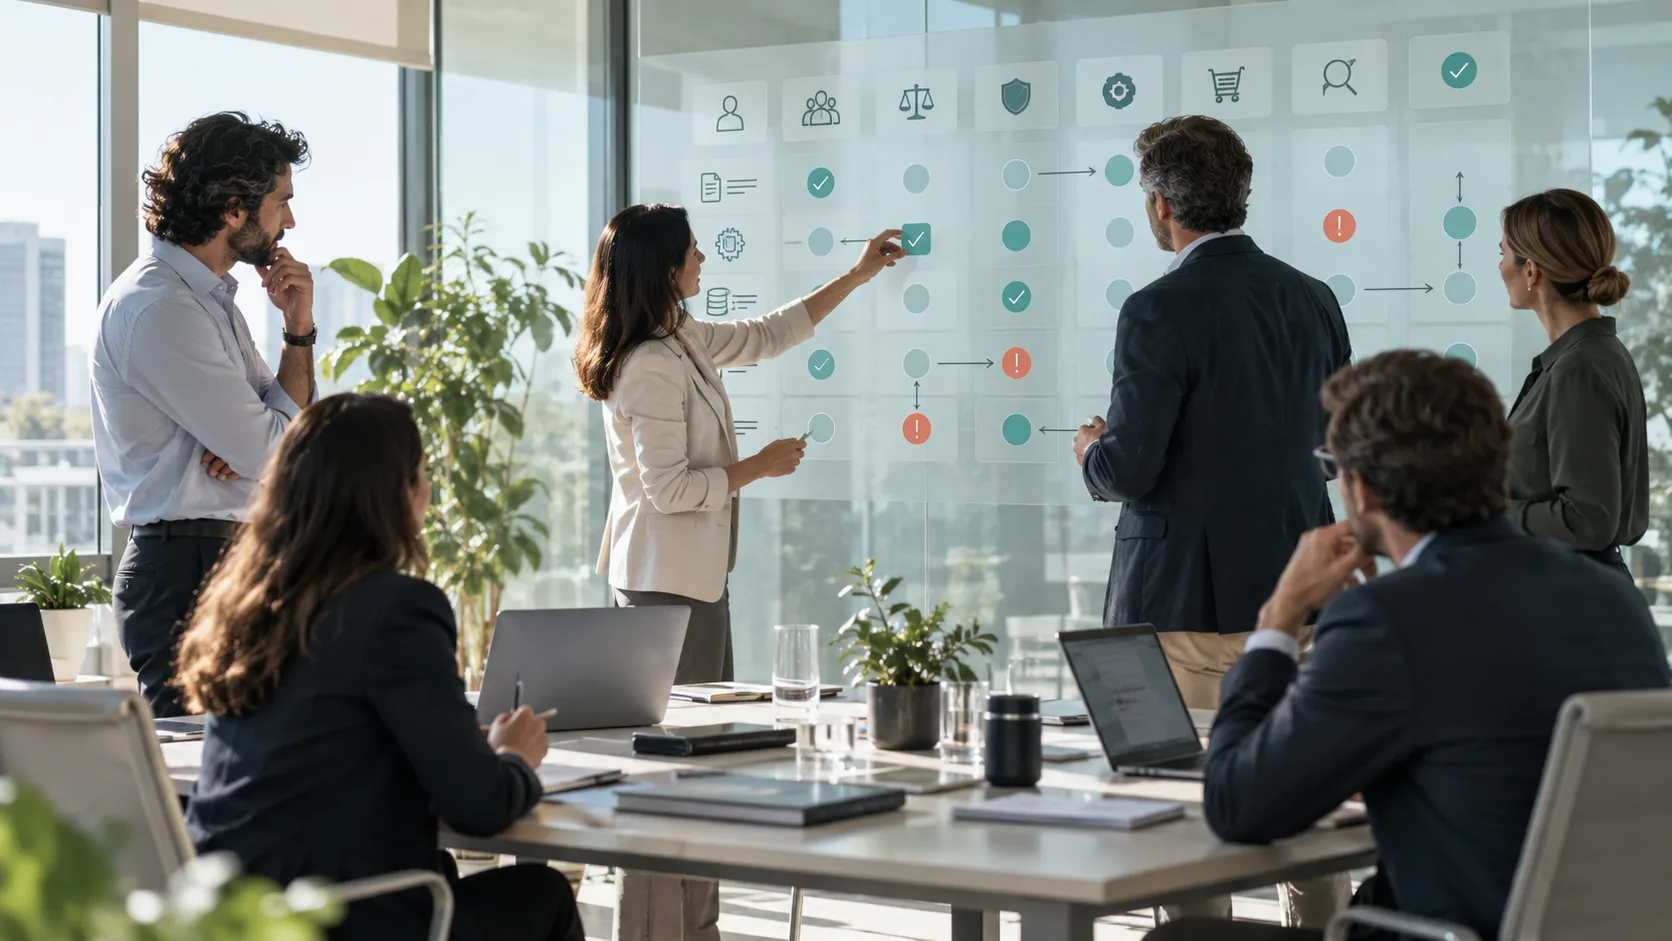
Matriz de responsabilidades: quién decide y quién ejecuta
Una matriz de responsabilidades puede ayudar a convertir el modelo de gobierno en algo operativo.
No tiene que ser compleja.
Puede utilizar una estructura similar a RACI:
Responsable
Ejecuta la actividad.
Aprobador
Asume la decisión final.
Consultado
Aporta información o conocimiento especializado.
Informado
Necesita conocer el resultado.
Por ejemplo, para aprobar un nuevo sistema de IA:
- negocio puede proponer el uso
- Tecnología puede evaluar integración
- Seguridad revisar riesgos técnicos
- Privacidad analizar datos personales
- Compliance revisar determinados requisitos
- Compras gestionar al proveedor
- una función designada puede aprobar o escalar la decisión.
Lo importante no es utilizar exactamente RACI.
Lo importante es que la organización pueda responder sin ambigüedad:
¿quién hace qué y quién tiene la última palabra?
Errores habituales
Crear un comité sin definir sus decisiones
Reunir personas no garantiza gobierno.
Debe saberse qué puede aprobar, rechazar o escalar.
Asignar toda la responsabilidad a Tecnología
La finalidad, los impactos y muchas decisiones pertenecen también al negocio y a otras funciones.
Convertir al responsable de IA en propietario de todo
Una función coordinadora no debería absorber responsabilidades que corresponden a negocio, seguridad, privacidad, compras u otras áreas.
Tener responsables distintos en cada documento
Si el inventario identifica un propietario y la evaluación de riesgos identifica otro sin explicación, aparece una inconsistencia de gobierno.
No definir quién puede detener un sistema
Algunos escenarios requieren capacidad real de suspensión o escalado.
Confundir roles internos con roles regulatorios
Un “propietario de IA” interno no equivale automáticamente a proveedor o responsable del despliegue según el AI Act.
No revisar responsabilidades
Los sistemas cambian, los proveedores cambian y las organizaciones también.
El modelo de responsabilidades debe poder actualizarse.
El gobierno empieza cuando alguien sabe que tiene que decidir
Una organización puede tener políticas, inventarios, matrices de riesgo y procedimientos muy completos.
Pero si ante una decisión importante nadie sabe quién debe actuar, el gobierno sigue siendo débil.
Definir responsabilidades no significa crear más burocracia.
Significa conseguir que cada sistema tenga propietarios, cada riesgo tenga responsables y cada decisión tenga una autoridad identificable.
La pregunta más útil suele ser también la más sencilla:
Si mañana este sistema genera un problema, ¿quién sabe que tiene que actuar?
Si la respuesta no está clara, todavía existe una brecha de gobierno. ISO/IEC 42001 y la guía sobre cómo implantar ISO/IEC 42001 ayudan a estructurar este modelo sin convertir las funciones recomendadas en cargos jurídicamente obligatorios.
Referencias
- Reglamento (UE) 2024/1689 — AI Act.
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
¿Están claras las responsabilidades sobre la IA en tu organización?
Un modelo de gobierno empieza por conocer qué sistemas existen, quién los utiliza, qué riesgos presentan y quién toma las decisiones.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar qué elementos ya están definidos y dónde siguen existiendo responsabilidades difusas.