Por qué necesitamos entender el nuevo mapa de gobernanza de IA
Una empresa puede tener un inventario de herramientas, una política de uso y varias evaluaciones de riesgos sin saber qué obligaciones le corresponden. También puede perseguir una certificación sin haber aclarado quién responde por cada sistema. El problema suele estar en cómo conecta esas piezas con sus decisiones y con la actividad real.
La investigación que sirve de base a este recurso propone distinguir cuatro planos: ley, conformidad, sistema de gestión y especialización técnica. El RIA establece obligaciones; una norma armonizada puede ayudar a demostrar determinados requisitos; un sistema de gestión organiza el trabajo; las guías especializadas profundizan en riesgos, seguridad y supervisión.
Esta lectura evita tratar las siete referencias como alternativas intercambiables. La selección depende del papel de la organización, sus sistemas, su exposición y las evidencias que necesita conservar. El gobierno de IA conecta esas necesidades con decisiones que alguien debe poder explicar y revisar.
Qué es obligatorio y qué es voluntario
El Reglamento (UE) 2024/1689 es legislación vinculante dentro de su ámbito y según las fechas aplicables. Las normas técnicas tienen otra naturaleza. Que sean voluntarias no significa que carezcan de utilidad ni que todas produzcan el mismo efecto jurídico.
Conviene distinguir una norma de requisitos de sistema de gestión, una guía y una práctica recomendada. ISO/IEC 42001 permite evaluar un sistema de gestión y certificarlo mediante organismos independientes. ISO/IEC 23894, 27090 y 38507 aportan orientación. IEEE 2863 es una Recommended Practice. No deben presentarse como certificaciones equivalentes ni como obligaciones generales del RIA.
Una norma armonizada sigue siendo voluntaria. Su referencia publicada en el DOUE puede activar el mecanismo de presunción de conformidad para los requisitos que cubre. Además, un estándar voluntario puede resultar exigible por un contrato o una disposición sectorial concreta: hay que comprobar esa condición en cada caso.
RIA / AI Act: la referencia legal
El punto de partida es identificar al operador. Quien desarrolla y comercializa un sistema bajo su nombre puede tener obligaciones de proveedor; quien lo utiliza bajo su autoridad puede actuar como responsable del despliegue. Comprar una solución no elimina la necesidad de examinar sus usos. Una modificación o cambio de finalidad también puede alterar el análisis del papel de la organización.
Para los sistemas de alto riesgo, el artículo 9 regula la gestión de riesgos; el 15, exactitud, robustez y ciberseguridad; el 17, el sistema de gestión de calidad del proveedor. El 40 regula la presunción de conformidad vinculada a normas armonizadas citadas en el DOUE. Estos artículos tienen destinatarios y funciones distintos: un usuario empresarial no asume automáticamente todas las obligaciones del proveedor.
El Reglamento (UE) 2026/1744 modifica el calendario. Las secciones 1, 2 y 3 del capítulo III, salvo el artículo 6.5, se aplican desde el 2 de diciembre de 2027 a los sistemas del artículo 6.2 y anexo III, y desde el 2 de agosto de 2028 a los del artículo 6.1 y anexo I. Son fechas de esas disposiciones, no un aplazamiento general de todo el RIA.
También hay que revisar el régimen transitorio del artículo 111: los sistemas previamente comercializados o puestos en servicio, los cambios significativos de diseño y determinados usos por autoridades públicas requieren un examen particular. La fecha de compra, por sí sola, no resuelve el caso. La clasificación del sistema y su finalidad deben quedar documentadas.
EN 18286:2026: el puente entre la ley y la normalización
EN 18286:2026, Artificial intelligence – Quality management system for EU AI Act regulatory purposes, aborda el sistema de calidad para fines regulatorios del AI Act. Su orientación principal son las organizaciones proveedoras de sistemas de alto riesgo. Su relación con el artículo 17 explica por qué ocupa un lugar diferente en este mapa.
La Decisión de Ejecución (UE) 2026/2274, publicada el 14 de octubre de 2026, incorpora su referencia al DOUE. CEN-CENELEC explica su publicación y su conexión con requisitos prácticos y auditables de calidad.
La presunción se limita a los requisitos cubiertos por la norma o las partes aplicadas. Conviene documentar qué requisitos se pretenden demostrar, qué versión se utiliza y qué evidencias sostienen la conformidad. Aplicar EN 18286 no garantiza por sí solo cumplir todo el AI Act y no sustituye la evaluación de conformidad que corresponda. Sigue siendo una vía voluntaria. El recurso sobre EN 18286 desarrolla esta relación.
ISO/IEC 42001:2023: el sistema de gestión de IA
ISO/IEC 42001:2023 establece requisitos para un sistema de gestión de inteligencia artificial, SGIA o AIMS. Su utilidad organizativa consiste en conectar política, objetivos, responsabilidades, riesgos, controles, documentación, auditorías y mejora continua dentro del alcance definido.
No hace falta crear un expediente aislado para cada referencia. Una empresa puede mantener un registro común de sistemas, responsables y decisiones; los procesos del SGIA ayudan a sostenerlo. Una aprobación debe poder relacionarse con la versión evaluada, las condiciones de uso y las revisiones pendientes. Estos son ejemplos de integración propuestos por Céntrika.
Es una norma certificable, pero ISO no certifica directamente a las organizaciones. Una certificación evalúa la conformidad del sistema de gestión dentro de su alcance: no constituye una certificación general de cumplimiento del AI Act. La comparación ISO 42001 y AI Act explica esa diferencia.
EN 18286 se orienta a calidad regulatoria; ISO/IEC 42001, a gestión organizativa de IA. Su convivencia es una propuesta de integración basada en sus ámbitos, no una equivalencia normativa. La implantación de ISO/IEC 42001 permite convertir esa arquitectura en procesos mantenibles.
ISO/IEC 23894:2023: la gestión de riesgos de IA
ISO/IEC 23894:2023 proporciona orientación para gestionar riesgos asociados a la IA e integrar ese trabajo en las actividades de la organización. Ayuda a profundizar en la identificación, el análisis, la evaluación y el tratamiento según el contexto.
Su relación con el artículo 9 del RIA es funcional: aporta apoyo metodológico a una actividad que la legislación exige para sistemas de alto riesgo. No genera automáticamente la presunción del artículo 40. En un SGIA, el análisis debe alimentar controles, seguimiento y decisiones sobre riesgos residuales.
Como propuesta práctica, un registro puede conectar sistema, escenario de daño, personas afectadas, control, responsable, prueba y fecha de revisión. Conviene incluir limitaciones e incertidumbre: una evaluación sin datos suficientes no debería presentarse como un riesgo descartado. La gestión de riesgos de IA desarrolla esta perspectiva operativa.
ISO/IEC 27090:2026: ciberseguridad específica de IA
ISO/IEC 27090:2026, publicada el 14 de octubre de 2026, aporta orientación sobre amenazas y compromisos de seguridad de los sistemas de IA. Considera activos como los datos de entrenamiento y los modelos durante el ciclo de vida y complementa las prácticas de seguridad existentes.
Su conexión con el artículo 15 del RIA se refiere a la protección de sistemas de alto riesgo. Envenenamiento de datos, robo de modelos o entradas adversarias requieren escenarios concretos y pruebas adecuadas. La gestión del riesgo de seguridad puede incorporarse al proceso apoyado por ISO/IEC 23894.
La integración propuesta por Céntrika consiste en relacionar cada amenaza relevante con el activo, el control, el ensayo y la decisión correspondiente. Cambiar de modelo, proveedor o datos de reentrenamiento puede exigir revisar esas hipótesis. ISO/IEC 27090 no concede por sí sola presunción de conformidad. Nuestro artículo sobre ciberseguridad e ISO/IEC 27090 amplía las amenazas y sus posibles protecciones.
ISO/IEC 38507:2022: la gobernanza desde la dirección
ISO/IEC 38507:2022 orienta sobre las implicaciones del uso de IA para el órgano de gobierno. Ayuda a situar en la dirección cuestiones como supervisión, responsabilidad y aceptabilidad del uso de IA.
La diferencia esencial es sencilla: ISO/IEC 42001 estructura el sistema de gestión; ISO/IEC 38507 orienta el gobierno de sus implicaciones. Un procedimiento puede indicar cómo se revisa un sistema y, aun así, dejar sin resolver quién puede aceptar una exposición importante o suspender su uso.
Como aplicación práctica, la dirección debería recibir información que permita decidir: riesgos relevantes, cambios de finalidad, incidentes, límites y asuntos pendientes. La frecuencia y el contenido dependerán de la organización. Definir roles y responsabilidades evita que esa supervisión se reduzca a recibir informes sin capacidad de actuación.
IEEE 2863-2026: gobernanza organizativa de IA
IEEE 2863-2026, publicada el 16 de octubre de 2026, se titula IEEE Recommended Practice for Organizational Governance of Artificial Intelligence. Su enfoque combina principios de gobierno, procesos para aplicarlos y casos que ayudan a comprender tensiones entre objetivos.
Se aproxima a ISO/IEC 38507 por su atención a la gobernanza, aunque sus enfoques no son idénticos. Una organización puede aprovechar ambas para conectar prioridades del órgano de gobierno con procesos de decisión y rendición de cuentas. Esa complementariedad es una interpretación funcional de Céntrika, no una dependencia exigida entre documentos.
Preguntas útiles para llevarla a la práctica son quién aprueba un uso, quién recibe una alerta y quién decide cuando negocio, seguridad y derechos entran en conflicto. IEEE 2863 es una práctica recomendada: no sustituye el RIA, no debe presentarse como una norma armonizada de la UE ni como una certificación equivalente a ISO/IEC 42001.
Cómo se conectan todas estas referencias
El mapa adquiere sentido cuando se aplica a una misma decisión. La ley determina obligaciones; EN 18286 apoya la demostración de requisitos cubiertos; ISO/IEC 42001 organiza la gestión. ISO/IEC 23894 y 27090 profundizan en riesgos y seguridad. ISO/IEC 38507 e IEEE 2863 ayudan a abordar la supervisión y la responsabilidad organizativa.
No existe una obligación general de implantar las siete referencias juntas. Tampoco una jerarquía jurídica entre los estándares voluntarios. Las relaciones descritas son una arquitectura de integración propuesta: cada organización necesita justificar qué selecciona y para qué.
Por ejemplo, un cambio de proveedor puede activar la evaluación de riesgos, nuevas pruebas de seguridad, una revisión de calidad y una decisión de dirección. Si todas remiten al mismo sistema y versión, las evidencias son reutilizables sin confundir sus finalidades. La evaluación de conformidad de alto riesgo sigue conservando su función legal específica.
Ejemplo práctico: una empresa que utiliza IA
Pensemos en un taller mecánico. El RIA representa la ley aplicable; EN 18286, una vía reconocida para acreditar determinados requisitos de calidad. ISO/IEC 42001 organiza el taller; ISO/IEC 23894 ayuda a estudiar qué puede fallar; ISO/IEC 27090 profundiza en ataques. ISO/IEC 38507 orienta a los propietarios sobre supervisión e IEEE 2863 ayuda a trasladar principios a decisiones. Es una analogía divulgativa, no una equivalencia jurídica.
Ahora imaginemos una empresa que utiliza IA para apoyar la selección de personal. Primero debe describir la finalidad real, determinar su papel y analizar la clasificación, incluidas las condiciones y excepciones aplicables. No basta con la etiqueta comercial del producto ni con afirmar que una persona revisa la salida.
Como responsable del despliegue necesita identificar sus propias obligaciones y pedir información pertinente al proveedor. Puede usar un SGIA para coordinar recursos humanos, seguridad y dirección. Si además desarrolla y comercializa el sistema bajo su marca, deberá revisar las obligaciones de proveedor, incluida la calidad regulatoria cuando corresponda. Un cambio de rol cambia el análisis de cumplimiento.
Qué debería hacer una empresa para integrar estas referencias
La siguiente secuencia es una recomendación operativa de Céntrika, no una lista universal de obligaciones legales ni una transcripción de cláusulas de las normas.
- Inventariar: registrar los sistemas, herramientas, proveedores y responsables en el inventario de IA.
- Identificar finalidad y papel: describir el uso real y distinguir proveedor, responsable del despliegue u otros operadores.
- Clasificar: documentar la evaluación del riesgo y las obligaciones legales, con su calendario.
- Determinar requisitos: relacionar cada obligación con el proceso y la evidencia que la demuestra.
- Asignar supervisión: definir quién ejecuta, aprueba, revisa y escala decisiones.
- Implantar procesos proporcionados: conectar políticas, cambios, calidad, auditoría y mejora.
- Integrar riesgos y ciberseguridad: evaluar escenarios, elegir controles y verificar resultados.
- Conservar evidencias: mantener versiones, pruebas y decisiones con acceso y conservación adecuados.
- Revisar: establecer seguimiento periódico y desencadenantes como incidentes, cambios de finalidad o proveedor.
Las evidencias de IA deberían permitir reconstruir una decisión. La monitorización de sistemas ayuda a comprobar si las condiciones aceptadas continúan siendo válidas. Un documento aprobado pierde valor si nadie lo actualiza tras un cambio relevante.
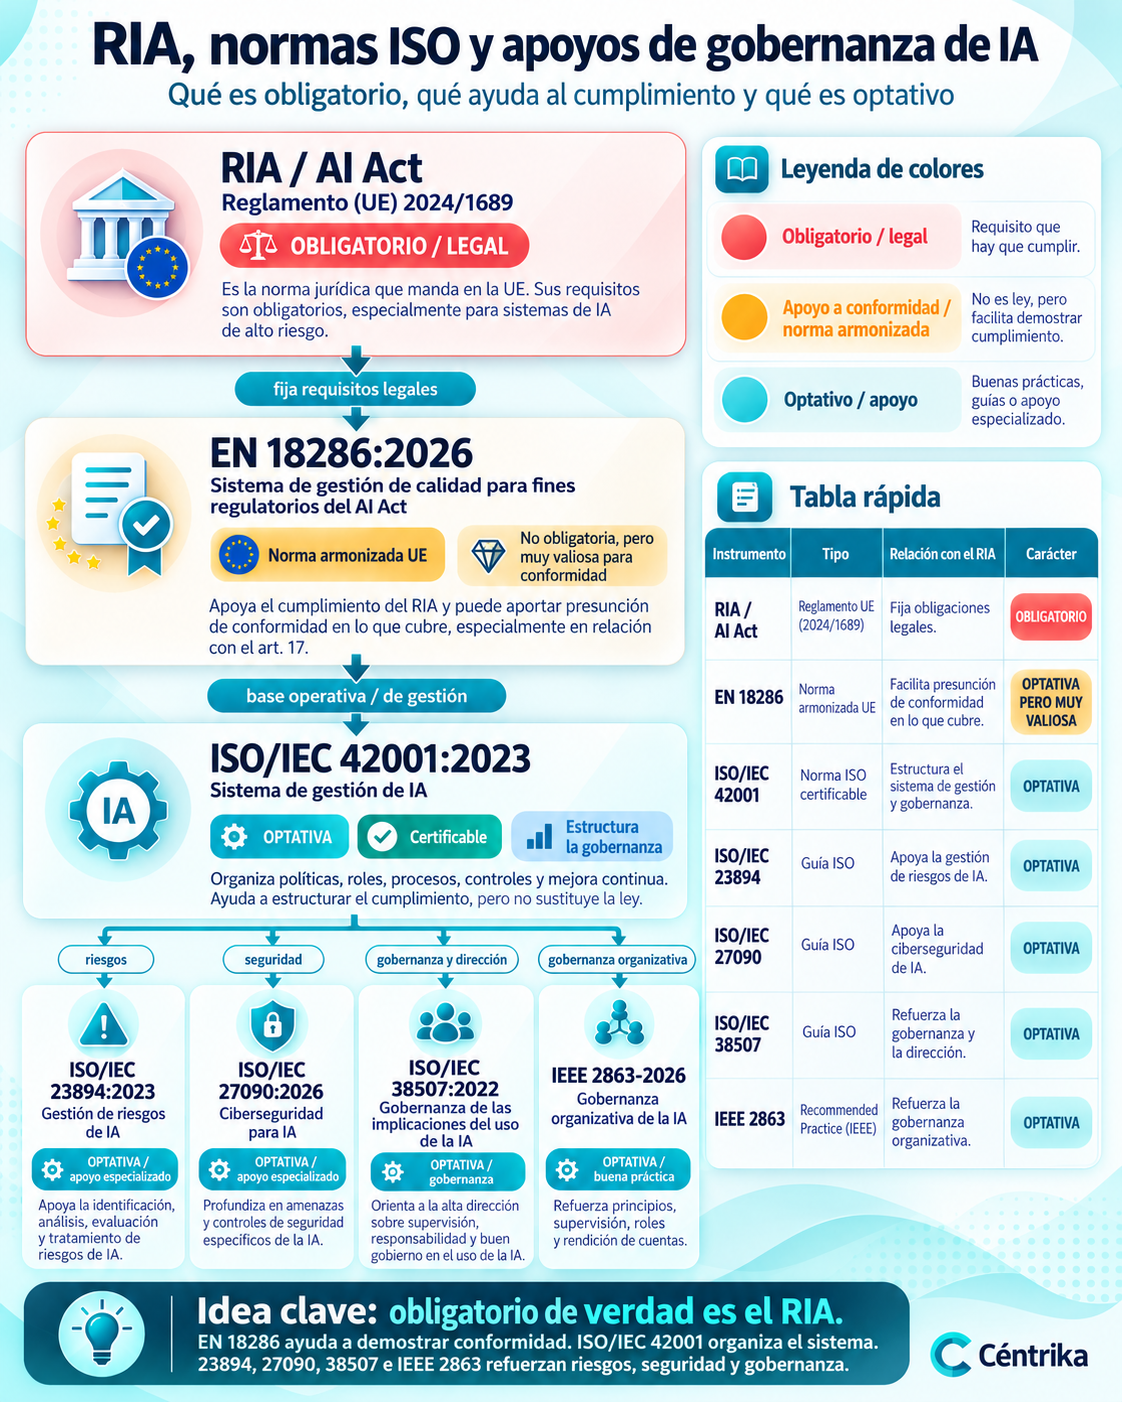
Mapa de gobernanza de IA: qué es obligatorio y cómo se conecta cada norma
La infografía reúne las siete referencias. El coral identifica la capa legal; el ámbar, la norma armonizada de apoyo; el turquesa y la menta, los estándares voluntarios. Puede abrirse a tamaño completo. La tabla ofrece una síntesis accesible de la misma información.
| Referencia | Naturaleza | Obligatoriedad | Función |
|---|---|---|---|
| RIA / AI Act | Reglamento de la UE | Obligatorio dentro de su ámbito y fechas | Establece deberes legales |
| EN 18286:2026 | Norma europea armonizada | Voluntaria | Calidad regulatoria y presunción en el alcance cubierto |
| ISO/IEC 42001:2023 | Requisitos de sistema de gestión | Voluntaria; certificable | Organiza el SGIA |
| ISO/IEC 23894:2023 | Orientación | Voluntaria | Gestión de riesgos de IA |
| ISO/IEC 27090:2026 | Orientación | Voluntaria | Amenazas de ciberseguridad de IA |
| ISO/IEC 38507:2022 | Orientación | Voluntaria | Gobierno desde el órgano de dirección |
| IEEE 2863-2026 | Recommended Practice | Voluntaria | Principios y procesos de gobernanza organizativa |
Las conexiones representan relaciones funcionales y de complementariedad, no una jerarquía jurídica entre estándares técnicos voluntarios. La presunción de conformidad exige verificar el alcance de la referencia armonizada publicada en el DOUE. Las obligaciones contractuales o sectoriales deben analizarse aparte.
Conclusión
La gobernanza de IA no se resuelve implantando una única norma. El RIA establece las obligaciones legales aplicables y las referencias técnicas ofrecen métodos para organizar la gestión, controlar riesgos, proteger sistemas y asignar responsabilidades.
El valor aparece al conectar esas referencias con decisiones, procesos y evidencias que la organización pueda mantener y demostrar. Un mapa útil permite saber qué debe hacerse, quién responde, qué se ha comprobado y cuándo debe revisarse.
Referencias
Este análisis prioriza fuentes jurídicas de la Unión Europea y páginas oficiales de ISO, CEN-CENELEC e IEEE. Se han evitado interpretaciones comerciales allí donde existe una fuente primaria.
Unión Europea — Reglamento de Inteligencia Artificial. Reglamento (UE) 2024/1689 y texto consolidado utilizado por el AI Act Service Desk de la Comisión. Los artículos 9, 15, 17 y 40 son las referencias principales para gestión de riesgos, ciberseguridad, sistema de gestión de calidad y normas armonizadas, respectivamente.
Unión Europea — Reglamento (UE) 2026/1744. Modificación de 2026 que, entre otras cuestiones, cambia el calendario aplicable a las secciones 1, 2 y 3 del capítulo III para sistemas de alto riesgo: 2 de diciembre de 2027 para los sistemas del artículo 6.2/anexo III y 2 de agosto de 2028 para los del artículo 6.1/anexo I.
Comisión Europea — Decisión de Ejecución (UE) 2026/2274, de 12 de octubre de 2026. Publicada en el DOUE el 14 de octubre de 2026. Su anexo incorpora EN 18286:2026 como norma armonizada para sistemas de IA de alto riesgo en apoyo del Reglamento (UE) 2024/1689.
CEN-CENELEC — EN 18286:2026. Ficha oficial del proyecto y anuncio de su publicación en el DOUE. La ficha define su ámbito como sistema de gestión de calidad para organizaciones proveedoras de sistemas de IA, principalmente aquellas que ponen en el mercado o ponen en servicio sistemas de alto riesgo, y confirma su cita en OJ L 2026/2274.
ISO/IEC 42001:2023 — Information technology — Artificial intelligence — Management system. ISO la define como una norma de requisitos para establecer, implantar, mantener y mejorar continuamente un sistema de gestión de inteligencia artificial.
ISO/IEC 23894:2023 — Information technology — Artificial intelligence — Guidance on risk management. Orientación para gestionar riesgos específicos de IA e integrar la gestión del riesgo en las actividades de la organización.
ISO/IEC 38507:2022 — Governance of IT — Governance implications of the use of artificial intelligence by organizations. Guía destinada especialmente a órganos de gobierno y también a dirección, especialistas, consultores, evaluadores y auditores.
ISO/IEC 27090:2026 — Cybersecurity — Artificial intelligence — Addressing security threats and compromises to AI systems. Publicada en octubre de 2026. Proporciona orientación sobre amenazas específicas a sistemas de IA y complementa las prácticas de ISO/IEC 27001 e ISO/IEC 27002.
IEEE 2863-2026 — IEEE Recommended Practice for Organizational Governance of Artificial Intelligence. Publicada el 16 de octubre de 2026. Define principios, procesos y casos de estudio para la gobernanza organizativa del desarrollo y uso responsable de IA.
ISO — Certification. ISO aclara que no certifica organizaciones ni expide certificados; la certificación frente a normas de sistemas de gestión la realizan organismos externos.
Criterio editorial. Las relaciones entre normas descritas en este recurso son un análisis de interoperabilidad funcional basado en sus ámbitos oficiales. Salvo EN 18286:2026 en los términos de la Decisión (UE) 2026/2274 y del artículo 40 del RIA, no debe interpretarse que la adopción de una ISO o de IEEE 2863 otorgue por sí sola presunción de conformidad con el Reglamento de Inteligencia Artificial.
¿Sabes qué obligaciones y normas afectan a los sistemas de IA de tu organización?
Identificar los sistemas de IA, evaluar sus riesgos y definir responsabilidades es el primer paso para construir un modelo de gobernanza y cumplimiento adecuado.