
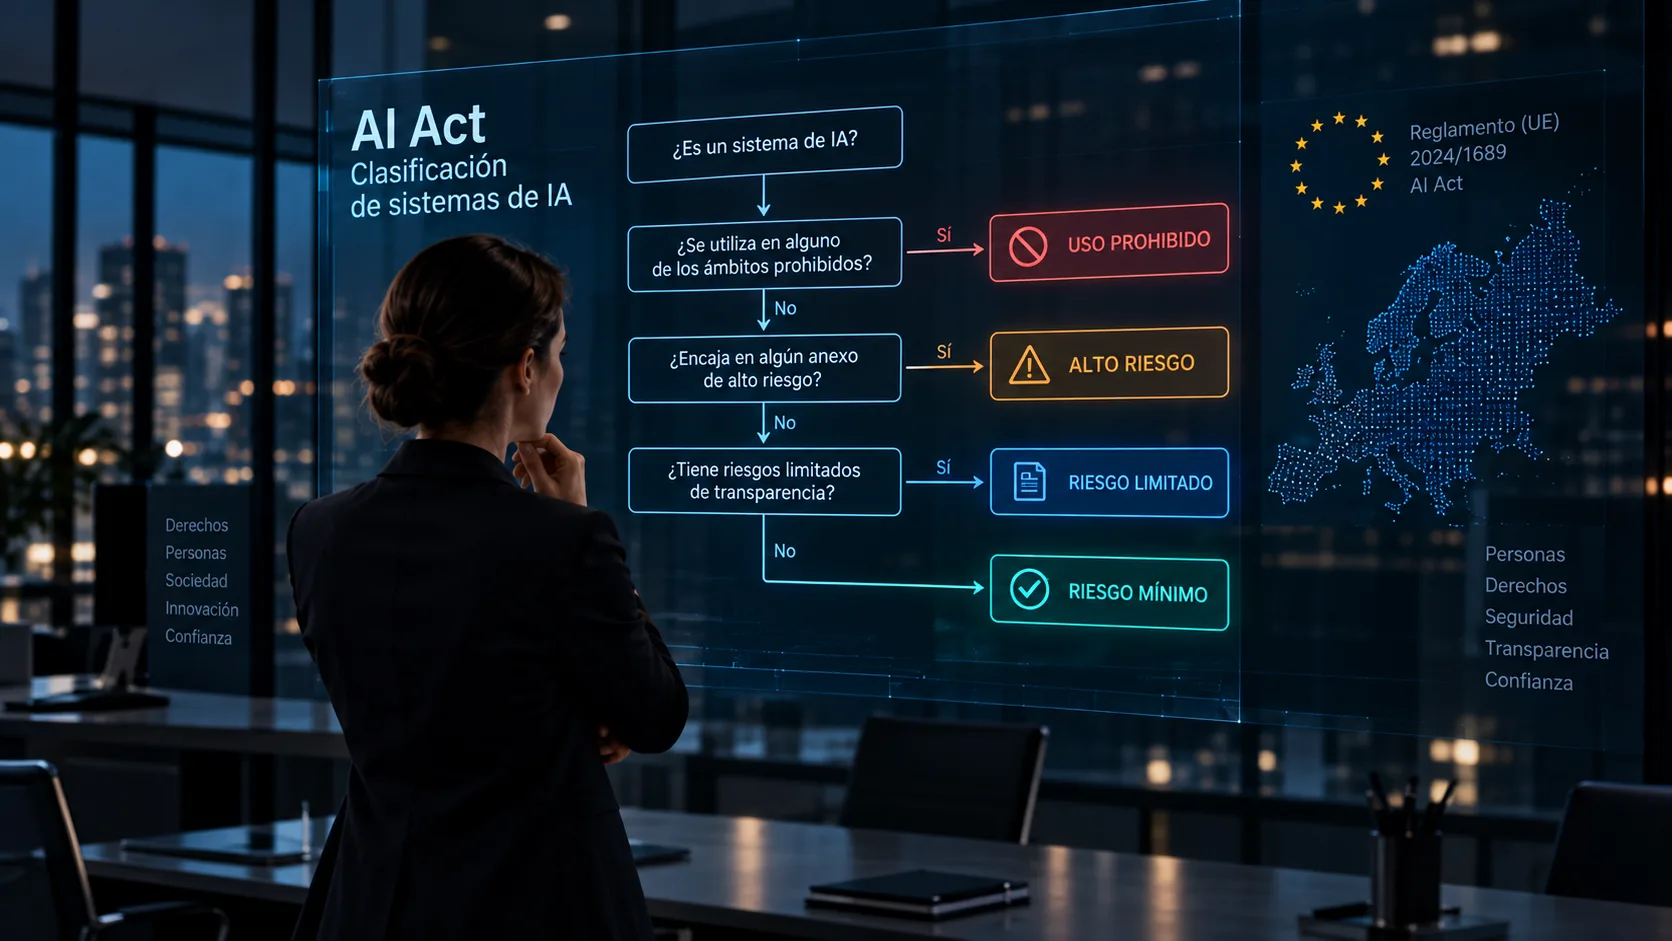
Antes de clasificar: comprobar si realmente es un sistema de IA
La primera pregunta no debería ser si el sistema es de alto riesgo.
La primera pregunta debería ser:
¿Estamos realmente ante un sistema de IA a efectos del AI Act?
El artículo 3 del Reglamento define sistema de IA como un sistema basado en una máquina diseñado para funcionar con distintos niveles de autonomía y que puede mostrar capacidad de adaptación tras el despliegue, y que, para objetivos explícitos o implícitos, infiere a partir de la información que recibe cómo generar resultados como:
- predicciones
- contenidos
- recomendaciones
- decisiones
capaces de influir en entornos físicos o virtuales.
Por tanto, no toda automatización, regla de negocio o software convencional debería clasificarse automáticamente como sistema de IA.
La organización necesita analizar la naturaleza real del sistema.
Este primer paso evita aplicar el resto del árbol regulatorio a herramientas que no entran en la definición.
Primer filtro: comprobar las prácticas prohibidas
Si estamos ante un sistema de IA, el siguiente paso es revisar el artículo 5.
El AI Act prohíbe determinadas prácticas de IA.
No se trata de una categoría de “riesgo alto”.
Se trata de usos que, cuando cumplen los requisitos concretos establecidos por el Reglamento, están prohibidos.
Por eso la comprobación debe realizarse antes de continuar con la clasificación de alto riesgo.
La pregunta no debería ser:
“¿Este sistema parece problemático?”
La pregunta debería ser:
¿La finalidad y el modo de utilización encajan exactamente en alguna de las prácticas prohibidas del artículo 5?
Si la respuesta es sí, no procede continuar tratándolo como un sistema simplemente sujeto a controles adicionales.
Hay que analizar la prohibición correspondiente.
Segunda vía: sistemas de alto riesgo del artículo 6.1
El AI Act establece una primera vía para clasificar sistemas de IA de alto riesgo.
Un sistema se considera de alto riesgo cuando se cumplen conjuntamente dos condiciones.
Primero:
el sistema está destinado a utilizarse como componente de seguridad de un producto incluido en la legislación de armonización de la Unión del Anexo I, o el propio sistema de IA es uno de esos productos.
Y segundo:
ese producto debe someterse a una evaluación de conformidad por terceros para poder introducirse en el mercado o ponerse en servicio.
Por tanto, no basta con que exista un producto regulado.
Las dos condiciones deben cumplirse.
Esta vía afecta especialmente a determinados productos sujetos a legislación sectorial europea.
Tercera vía: sistemas del Anexo III
La segunda gran vía de alto riesgo aparece en el artículo 6.2.
Los sistemas incluidos en los casos de uso del Anexo III pueden ser considerados de alto riesgo.
El Anexo III cubre ámbitos como:
- biometría
- infraestructuras críticas
- educación y formación profesional
- empleo y gestión de trabajadores
- acceso a determinados servicios privados esenciales y servicios y prestaciones públicos esenciales
- garantía del cumplimiento del Derecho
- migración, asilo y control fronterizo
- administración de justicia y procesos democráticos.
Pero no basta con que una empresa trabaje en uno de esos sectores.
Hay que analizar el caso de uso concreto.
Por ejemplo, utilizar una herramienta de IA dentro de Recursos Humanos no significa automáticamente que sea de alto riesgo.
Hay que comprobar si se utiliza, por ejemplo, para contratación, selección, promoción, asignación de tareas basada en características personales o evaluación del rendimiento en los supuestos contemplados en el Anexo III.
La finalidad prevista es determinante.
La excepción del artículo 6.3
Aquí aparece uno de los puntos que más errores provoca.
Un sistema incluido en un caso de uso del Anexo III puede no considerarse de alto riesgo cuando no plantee un riesgo importante de causar perjuicio a la salud, la seguridad o los derechos fundamentales de las personas físicas, también cuando no influya sustancialmente en el resultado de una decisión.
El artículo 6.3 establece determinadas situaciones que pueden apoyar esa conclusión.
Por ejemplo, cuando el sistema:
- realiza una tarea procedimental limitada
- mejora el resultado de una actividad humana previamente realizada
- detecta patrones o desviaciones sin sustituir o influir sustancialmente en la valoración humana sin revisión adecuada
- realiza una tarea preparatoria para una evaluación incluida en el Anexo III.
Esta excepción no debería utilizarse de forma automática.
Hay que analizar el uso concreto.
Además, el proveedor que concluya que un sistema del Anexo III no es de alto riesgo conforme al artículo 6.3 debe documentar esa evaluación antes de introducirlo en el mercado o ponerlo en servicio.
El límite de la excepción: perfilado de personas
El propio artículo 6.3 establece un límite importante.
Cuando un sistema incluido en el Anexo III realiza perfilado de personas físicas, se considera de alto riesgo.
Por tanto, la excepción del artículo 6.3 no puede utilizarse para evitar esa clasificación cuando existe ese perfilado en los términos aplicables.
Este punto es especialmente relevante en determinados sistemas relacionados con:
- empleo
- acceso a servicios
- evaluación de personas
- clasificación o segmentación individual.
La organización debería comprobar expresamente esta circunstancia.
Qué ocurre si no es de alto riesgo
Una conclusión de “no alto riesgo” no significa automáticamente:
“no hay obligaciones”.
El sistema puede seguir estando sujeto a otras disposiciones del AI Act. La guía sobre obligaciones del AI Act y la panorámica del AI Act para empresas ayudan a situarlas.
También puede existir:
- obligación de transparencia
- obligación de alfabetización en IA
- obligaciones derivadas del rol de proveedor o responsable del despliegue
- requisitos derivados de otras normas
- controles internos de gobierno
- gestión de riesgos
- protección de datos
- seguridad
- obligaciones contractuales.
Además, que un sistema no sea de alto riesgo no significa que la organización no deba gobernarlo.
Puede seguir existiendo un riesgo empresarial, reputacional, operativo o sobre personas.
La clasificación regulatoria y la gestión de riesgos de IA son conceptos relacionados, pero no equivalentes.
Obligaciones de transparencia del artículo 50
El artículo 50 establece obligaciones específicas de transparencia para determinados sistemas de IA.
Por ejemplo, pueden afectar a sistemas destinados a interactuar directamente con personas.
También existen reglas para determinados contenidos generados o manipulados mediante IA, sistemas de reconocimiento de emociones, categorización biométrica y determinados deepfakes o contenidos de interés público.
Estas obligaciones no convierten automáticamente al sistema en “alto riesgo”.
Son obligaciones específicas que deben analizarse de manera separada.
Por eso, después de comprobar que un sistema no entra en la categoría de alto riesgo, la evaluación no debería detenerse.
La siguiente pregunta es:
¿Existe alguna obligación de transparencia aplicable?
El rol de la organización también importa
La clasificación del sistema es solo una parte del análisis.
También hay que saber qué papel tiene la organización.
El AI Act distingue, entre otros, entre:
- proveedor
- responsable del despliegue
- importador
- distribuidor
- representante autorizado.
Una misma tecnología puede generar obligaciones diferentes dependiendo del papel que desempeñe la organización.
Por ejemplo, utilizar una herramienta adquirida a un tercero no es lo mismo que desarrollar un sistema y comercializarlo con marca propia.
Por eso el inventario de sistemas de IA debería registrar tanto la clasificación del sistema como el rol de la organización. La guía de roles y responsabilidades ayuda a asignar quién analiza, decide y revisa esta clasificación.
Cómo clasificar un sistema de IA paso a paso
Una metodología práctica puede seguir esta secuencia:
Paso 1. Confirmar si es un sistema de IA
Comprobar si entra en la definición del artículo 3.
Si no entra, documentar la conclusión y no continuar aplicando la clasificación propia del AI Act como si fuera un sistema de IA.
Paso 2. Revisar el artículo 5
Comprobar si la finalidad o el modo de utilización entra en una práctica prohibida.
Si entra, analizar la prohibición correspondiente.
Paso 3. Revisar el artículo 6.1
Preguntar:
- ¿es componente de seguridad de un producto incluido en el Anexo I o es uno de esos productos?
- ¿ese producto requiere evaluación de conformidad por terceros?
Si se cumplen ambas condiciones, el sistema es de alto riesgo.
Paso 4. Revisar el artículo 6.2 y el Anexo III
Comprobar si el caso de uso concreto aparece en el Anexo III.
No clasificar únicamente por sector.
Analizar finalidad y contexto.
Paso 5. Comprobar el artículo 6.3
Si el sistema entra en el Anexo III, analizar si puede aplicarse alguna de las condiciones que permiten concluir que no es de alto riesgo.
Paso 6. Comprobar si existe perfilado
Si el sistema del Anexo III realiza perfilado de personas físicas, debe tratarse conforme al límite establecido en el artículo 6.3.
Paso 7. Revisar el artículo 50
Si no es de alto riesgo, comprobar igualmente posibles obligaciones de transparencia.
Paso 8. Identificar el rol
Determinar si la organización actúa como proveedor, responsable del despliegue, importador, distribuidor u otro operador.
Paso 9. Documentar la decisión
Registrar:
- sistema
- finalidad
- caso de uso
- artículos analizados
- anexos revisados
- conclusión
- responsable
- evidencias
- fecha
- próxima revisión.
La clasificación debería poder explicarse meses después sin depender de la memoria de una persona.
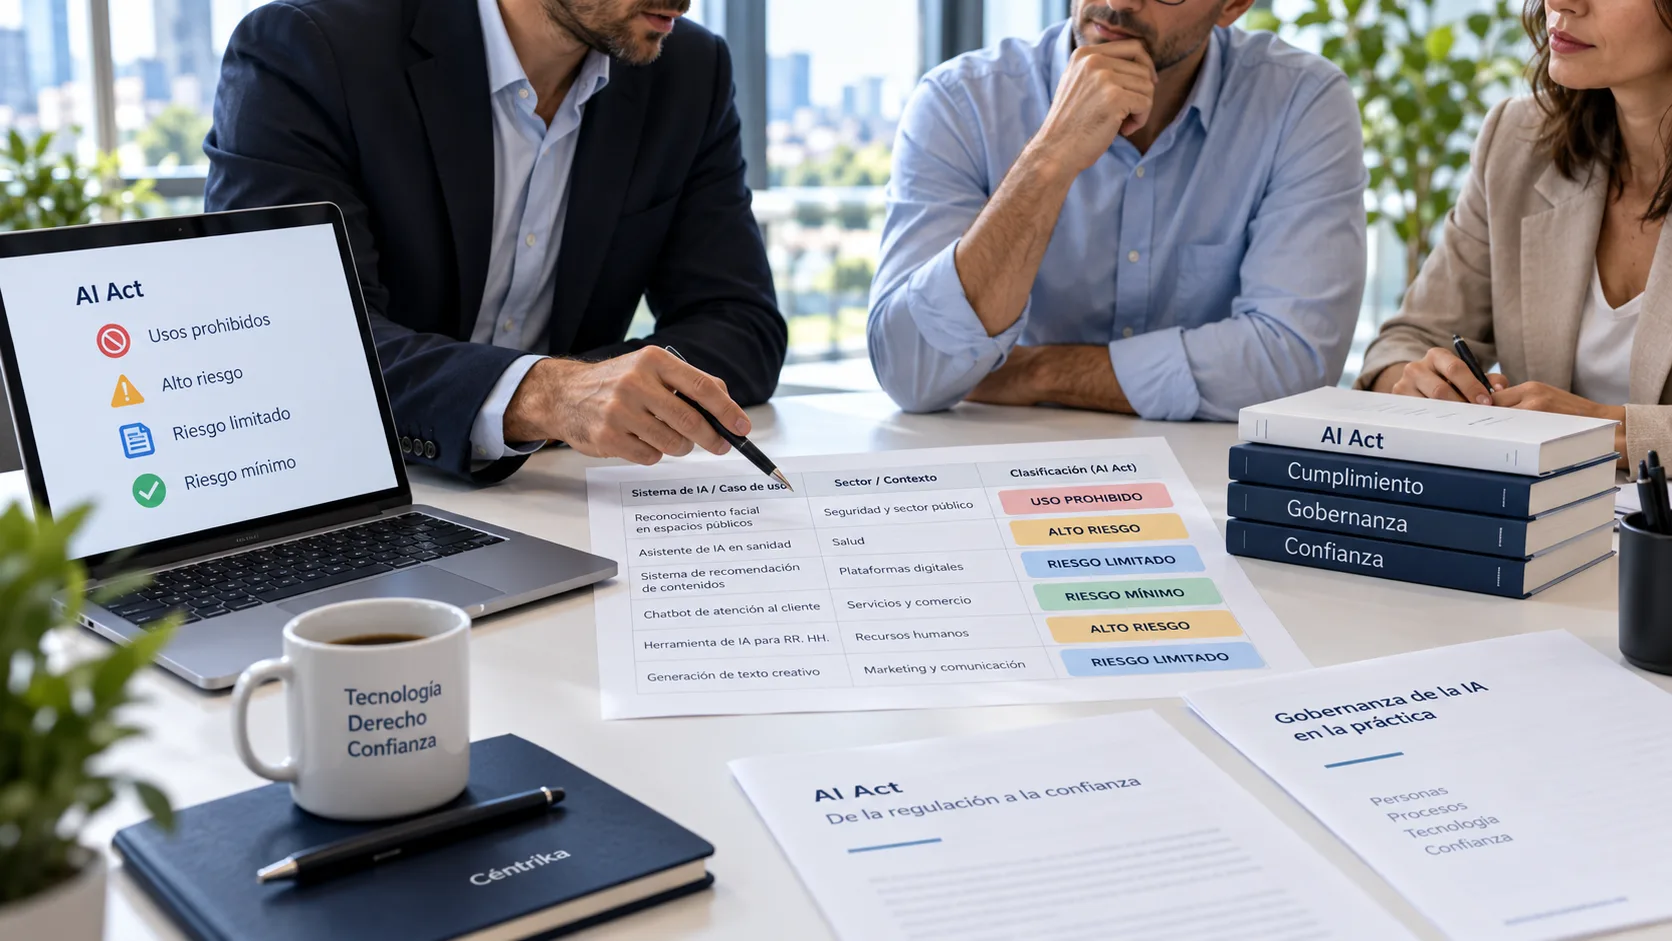
Ejemplo práctico: sistema de selección de candidatos
Imaginemos un sistema de IA utilizado para analizar currículums y recomendar candidatos a un equipo de selección.
¿Es un sistema de IA?
Primero habría que comprobar si cumple la definición del artículo 3.
¿Existe una práctica prohibida?
Debe revisarse el artículo 5 según la funcionalidad concreta.
¿Entra en el artículo 6.1?
Normalmente este tipo de sistema no seguiría la vía de productos regulados del Anexo I.
¿Entra en el Anexo III?
El Anexo III incluye determinados sistemas destinados a contratación y selección de personas.
Por tanto, el caso requiere análisis como posible sistema de alto riesgo.
¿Puede aplicarse el artículo 6.3?
Solo si se cumplen realmente sus condiciones y el sistema no plantea un riesgo importante ni influye sustancialmente en el resultado en los términos previstos.
¿Existe perfilado?
Si realiza perfilado de personas físicas en el contexto contemplado, este elemento afecta directamente a la posibilidad de utilizar la excepción.
El análisis no debería reducirse a:
“Es una herramienta de RR. HH., por tanto es de alto riesgo.”
La clasificación debe poder explicar qué función desempeña realmente el sistema. Una evaluación de impacto de IA puede complementar después el análisis de consecuencias sobre las personas afectadas.
Qué documentación debería conservarse
La clasificación debería dejar evidencias suficientes.
Por ejemplo:
- nombre del sistema
- versión
- proveedor
- finalidad
- proceso en el que se utiliza
- usuarios
- rol de la organización
- definición de sistema de IA analizada
- revisión del artículo 5
- revisión del artículo 6.1
- revisión del Anexo III
- análisis del artículo 6.3
- análisis de perfilado
- revisión del artículo 50
- conclusión
- persona responsable
- fecha
- evidencias utilizadas.
No es necesario crear un informe de decenas de páginas para cada herramienta.
Pero la conclusión debe ser trazable y formar parte del gobierno de IA.
Cuándo revisar la clasificación
La clasificación no debería considerarse permanente.
Debe revisarse cuando cambia:
- la finalidad
- el contexto de uso
- el modelo
- el proveedor
- la funcionalidad
- los datos
- la población afectada
- el nivel de autonomía
- el papel de la organización
- el marco normativo.
También debería revisarse cuando aparece nueva información sobre el funcionamiento real del sistema.
Un sistema que inicialmente se utiliza para una función preparatoria puede terminar integrándose después directamente en una decisión.
Ese cambio puede modificar la clasificación.
Errores habituales
Clasificar por el nombre de la herramienta
El nombre comercial no determina la clasificación.
Importa la finalidad y el uso real.
Pensar que todo lo relacionado con empleo es automáticamente alto riesgo
Hay que comprobar el caso de uso específico del Anexo III.
Saltarse el artículo 6.3
Estar incluido en el Anexo III no significa que deba ignorarse el análisis de la excepción.
Aplicar el artículo 6.3 sin documentarlo
Cuando corresponde al proveedor documentar la conclusión, esa evidencia debe existir.
Olvidar el perfilado
Puede cambiar directamente el resultado del análisis del artículo 6.3.
Pensar que “no alto riesgo” significa “sin obligaciones”
Pueden seguir existiendo obligaciones de transparencia u otros requisitos.
Confundir riesgo interno con clasificación jurídica
Una organización puede considerar internamente que un sistema tiene un riesgo significativo aunque jurídicamente no sea un sistema de alto riesgo.
No revisar la clasificación
Un cambio de finalidad puede convertir un uso aparentemente simple en uno regulatoriamente distinto.
Clasificar no es poner una etiqueta: es justificar una decisión
Una buena clasificación no debería terminar con una celda que diga:
“alto riesgo” o “no alto riesgo”.
Debería permitir reconstruir por qué se llegó a esa conclusión.
Qué sistema se analizó.
Qué finalidad tenía.
Qué artículo se revisó.
Qué anexo resultaba relevante.
Qué excepción se consideró.
Qué rol desempeña la organización.
Y qué obligaciones permanecen después de clasificarlo.
Cuando ese razonamiento está documentado, la clasificación deja de ser una opinión y se convierte en una decisión de gobierno trazable.
Referencias
- Reglamento (UE) 2024/1689 — AI Act.
- Artículo 3 — definición de sistema de IA.
- Artículo 5 — prácticas de IA prohibidas.
- Artículo 6 — clasificación de sistemas de alto riesgo.
- Anexo I — legislación de armonización de la Unión.
- Anexo III — determinados sistemas de IA de alto riesgo.
- Artículo 50 — obligaciones de transparencia.
¿Tienes claro cómo clasificar los sistemas de IA de tu organización?
Antes de aplicar controles u obligaciones conviene identificar qué sistemas existen, cómo se utilizan y qué clasificación puede corresponderles.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a ordenar ese punto de partida y detectar dónde es necesario profundizar.