
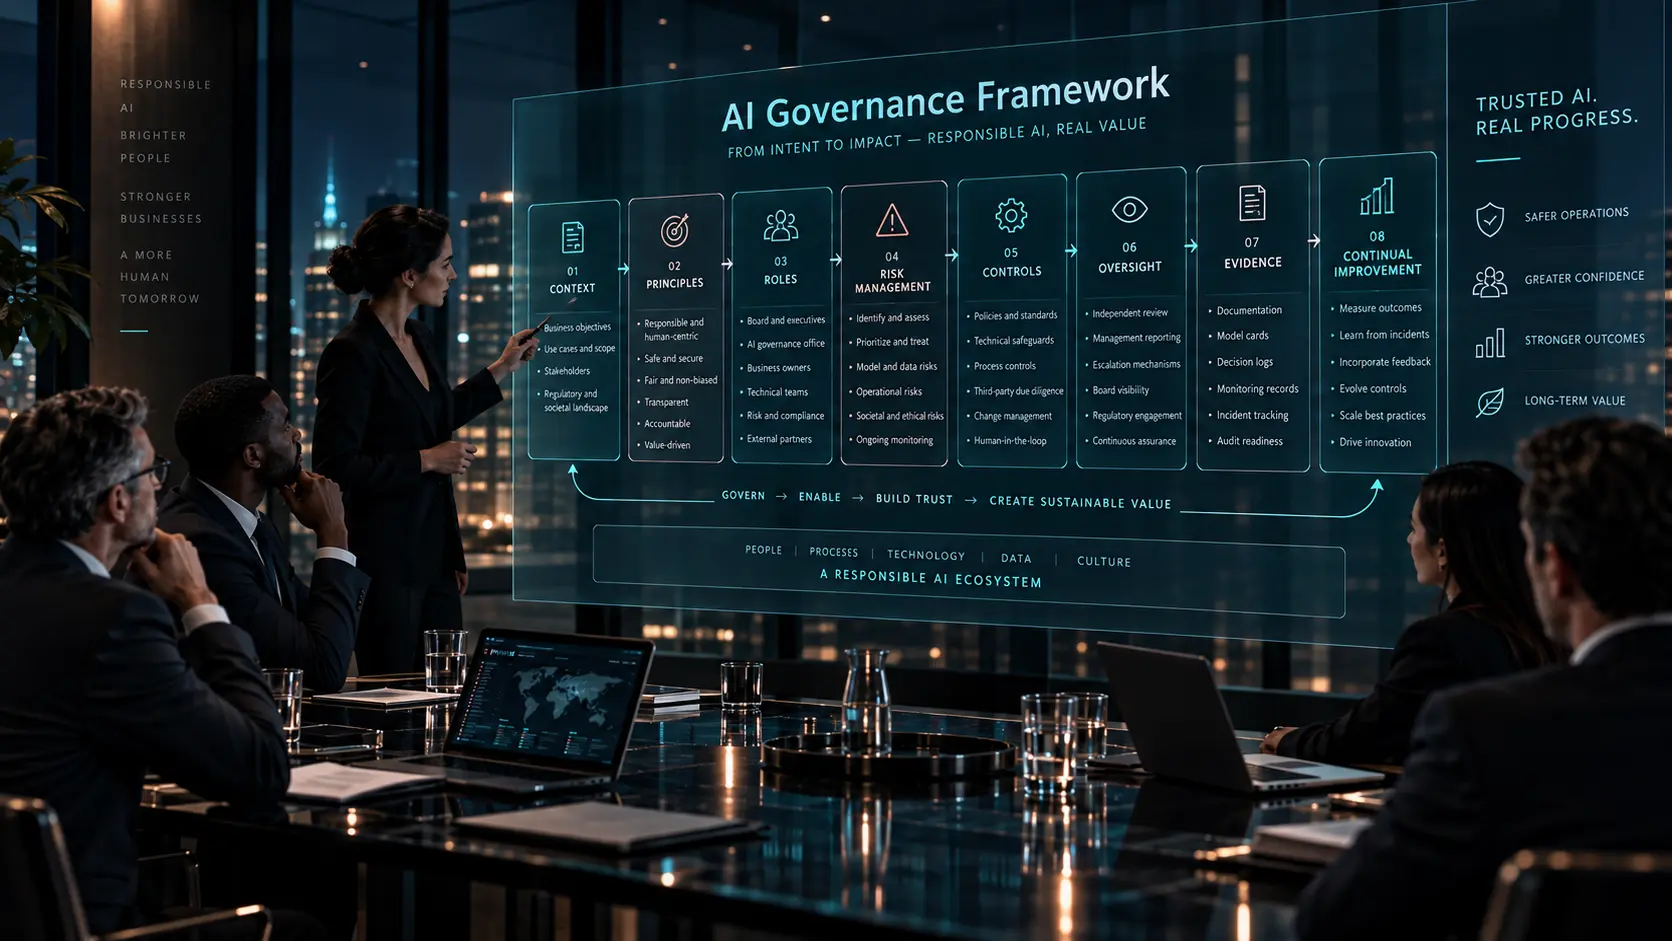
Qué es un AI governance framework
Un AI governance framework es una estructura organizada para dirigir, controlar y supervisar cómo una organización desarrolla, adquiere o utiliza sistemas de inteligencia artificial.
Su función es conectar decisiones que, de otro modo, quedarían repartidas entre áreas diferentes. La guía sobre gobierno de IA desarrolla esa visión general.
Un framework debería permitir responder preguntas como:
- ¿qué sistemas de IA tenemos?
- ¿para qué se utilizan?
- ¿quién responde por ellos?
- ¿qué riesgos presentan?
- ¿qué controles necesitan?
- ¿quién puede aprobar un nuevo uso?
- ¿qué evidencia debe conservarse?
- ¿cómo detectamos cambios o problemas?
- ¿cuándo debe revisarse un sistema?
- ¿quién informa a dirección?
El framework actúa como arquitectura de gobierno. No sustituye a los procedimientos concretos. Los organiza.
Qué no es un framework de gobierno de IA
Un framework no debería confundirse con:
- una única política
- un código ético
- una matriz de riesgos
- un inventario
- una lista de herramientas permitidas
- un comité
- una certificación
- una norma.
Todos esos elementos pueden formar parte del modelo. Pero ninguno, por sí solo, constituye el framework completo. Una política de uso de IA, por ejemplo, es una pieza operativa del conjunto.
Tampoco debería consistir en copiar un modelo genérico de otra organización. El gobierno necesita responder al contexto real.
Una empresa que utiliza dos asistentes generativos no necesita necesariamente el mismo modelo que una organización que desarrolla sistemas propios y toma decisiones sobre personas. El framework debería ser proporcional a la exposición y complejidad de la IA utilizada.
Empezar por el contexto y los objetivos
Antes de diseñar procesos y controles conviene entender qué quiere conseguir la organización.
Algunas preguntas iniciales pueden ser:
- ¿por qué utilizamos IA?
- ¿qué beneficios esperamos?
- ¿qué riesgos queremos evitar?
- ¿qué decisiones queremos controlar?
- ¿qué obligaciones debemos considerar?
- ¿qué nivel de autonomía estamos dispuestos a aceptar?
- ¿qué tipo de confianza necesitamos generar?
El framework debería conectar con la estrategia. Si la organización quiere acelerar la adopción de IA, el modelo de gobierno no debería convertirse en una barrera innecesaria. Pero tampoco debería permitir que cada departamento adopte sistemas sin criterios comunes.
El objetivo es conseguir una combinación razonable entre innovación, control y responsabilidad.
Definir el alcance
Un framework necesita límites claros. Puede cubrir toda la organización, determinadas unidades, procesos, sistemas o tipos de uso.
En una fase inicial puede resultar útil empezar por los sistemas con mayor relevancia:
- decisiones sobre personas
- procesos críticos
- sistemas conectados a información sensible
- herramientas utilizadas a gran escala
- soluciones adquiridas a terceros
- desarrollos internos.
El alcance puede ampliarse con la madurez. Lo importante es evitar un alcance tan amplio que resulte imposible de gestionar o uno tan reducido que deje fuera los principales riesgos.
Establecer principios de gobierno
Los principios ayudan a establecer una dirección común. Pueden incluir uso responsable, supervisión humana, proporcionalidad, transparencia, seguridad, privacidad, trazabilidad, equidad, rendición de cuentas y mejora continua.
Pero los principios no deberían quedarse en declaraciones. Cada principio debería poder traducirse después en decisiones y controles.
Por ejemplo, “supervisión humana” debería llevar a preguntar en qué sistemas es necesaria, quién la realiza, qué autoridad tiene, qué evidencia genera y cuándo puede detener el proceso. Ahí es donde el principio empieza a convertirse en gobierno.
Crear el inventario de sistemas de IA
No se puede gobernar lo que no se conoce. Por eso el inventario de sistemas de IA es una de las primeras piezas operativas del framework.
Puede incluir nombre, finalidad, propietario, proveedor, usuarios, proceso, datos, población afectada, nivel de autonomía, clasificación, riesgos, controles y fecha de revisión.
El inventario no debería convertirse en un repositorio estático. Un nuevo sistema debería incorporarse cuando corresponda y un cambio relevante debería provocar su actualización. El inventario se convierte así en el punto de entrada del modelo de gobierno.
Definir roles y responsabilidades
Uno de los objetivos principales del framework es eliminar responsabilidades difusas. No todas las organizaciones necesitan crear nuevos puestos, pero sí deberían saber quién propone, evalúa, aprueba, implanta, supervisa, mantiene, audita, escala y comunica incidencias.
Puede haber funciones de dirección, negocio, tecnología, datos, seguridad, riesgos, compliance, legal, privacidad, compras y auditoría. Una matriz de roles y responsabilidades puede ayudar.
El objetivo no es construir una matriz compleja. Es conseguir que ante una decisión exista una respuesta clara: ¿quién tiene autoridad para decidir?
Integrar riesgos e impacto
El framework debería incorporar un proceso común de gestión de riesgos de IA. Puede incluir identificación, valoración, tratamiento, controles, riesgo residual, aceptación y seguimiento.
En determinados sistemas también puede ser necesario profundizar mediante una evaluación de impacto: personas afectadas, derechos, consecuencias, reversibilidad, vulnerabilidad y supervisión.
La evaluación debería ser proporcional. Un sistema utilizado para generar un borrador interno no necesita necesariamente el mismo análisis que uno que influye en selección de candidatos. La clasificación según el AI Act puede aportar contexto regulatorio cuando resulte aplicable.
Definir controles y criterios de uso
El framework debe traducir riesgos y principios en controles.
Organizativos
- aprobaciones
- roles
- revisiones
- segregación de funciones.
Técnicos
- accesos
- registros
- validaciones
- monitorización.
Procedimentales
- evaluaciones
- pruebas
- revisiones
- escalado.
Contractuales
- requisitos a proveedores
- información
- incidencias
- cambios.
También conviene establecer criterios para herramientas permitidas, usos restringidos, usos que requieren autorización, información que puede introducirse y decisiones que requieren revisión humana. El framework debe permitir tomar decisiones consistentes.
Integrar proveedores y terceros
Gran parte de la IA utilizada llega mediante software empresarial, plataformas cloud, APIs, asistentes, funcionalidades incorporadas o proveedores especializados.
El framework debería incluir cómo se evalúan esos terceros: finalidad, datos, seguridad, documentación, cambios, subproveedores, condiciones contractuales, incidencias, continuidad y capacidad de salida.
La gestión de terceros no debería empezar después de firmar el contrato. Debe formar parte del proceso de decisión.
Organizar evidencias y trazabilidad
Un framework necesita demostrar que existe. Eso significa conservar evidencias: inventario, evaluaciones, aprobaciones, decisiones, controles, pruebas, formación, revisiones, incidencias, auditorías y acciones correctivas.
La trazabilidad debería permitir reconstruir: sistema → decisión → riesgo → control → responsable → evidencia → revisión.
No se trata de guardar todo, sino lo necesario para demostrar cómo se gobierna.
Definir métricas, monitorización e incidencias
Un framework no termina cuando un sistema se aprueba. También necesita seguimiento.
Puede utilizar métricas relacionadas con sistemas inventariados, evaluaciones completadas, riesgos abiertos, controles pendientes, proveedores revisados, formación, incidencias, revisiones y acciones correctivas.
Además, debe existir una forma clara de comunicar incidencias: qué comunicar, a quién, cuándo, cómo escalar y quién decide si debe suspenderse un uso. La monitorización convierte el framework en un modelo vivo.
Cómo crear un AI governance framework paso a paso
Paso 1. Entender el contexto
Identificar estrategia, usos actuales, riesgos y necesidades.
Paso 2. Definir objetivos
Determinar qué debe conseguir el modelo de gobierno.
Paso 3. Definir alcance
Establecer qué unidades, procesos y sistemas cubre inicialmente.
Paso 4. Crear principios
Definir los criterios generales de actuación.
Paso 5. Construir el inventario
Identificar los sistemas existentes.
Paso 6. Definir roles
Asignar responsabilidades y autoridades.
Paso 7. Crear procesos de evaluación
Establecer cómo se revisan nuevos sistemas y cambios.
Paso 8. Integrar riesgos e impacto
Definir criterios comunes de valoración.
Paso 9. Diseñar controles
Traducir riesgos y principios en medidas concretas.
Paso 10. Integrar proveedores
Incluir IA dentro de compras y gestión de terceros.
Paso 11. Definir evidencias
Establecer qué registros debe dejar cada proceso.
Paso 12. Crear métricas
Medir funcionamiento y resultados.
Paso 13. Gestionar incidencias
Definir escalado, responsabilidades y decisiones.
Paso 14. Auditar y revisar
Comprobar si el modelo funciona.
Paso 15. Mejorar
Actualizar el framework según experiencia, cambios y resultados.
El objetivo no debería ser diseñar todo de una sola vez. Puede construirse progresivamente.
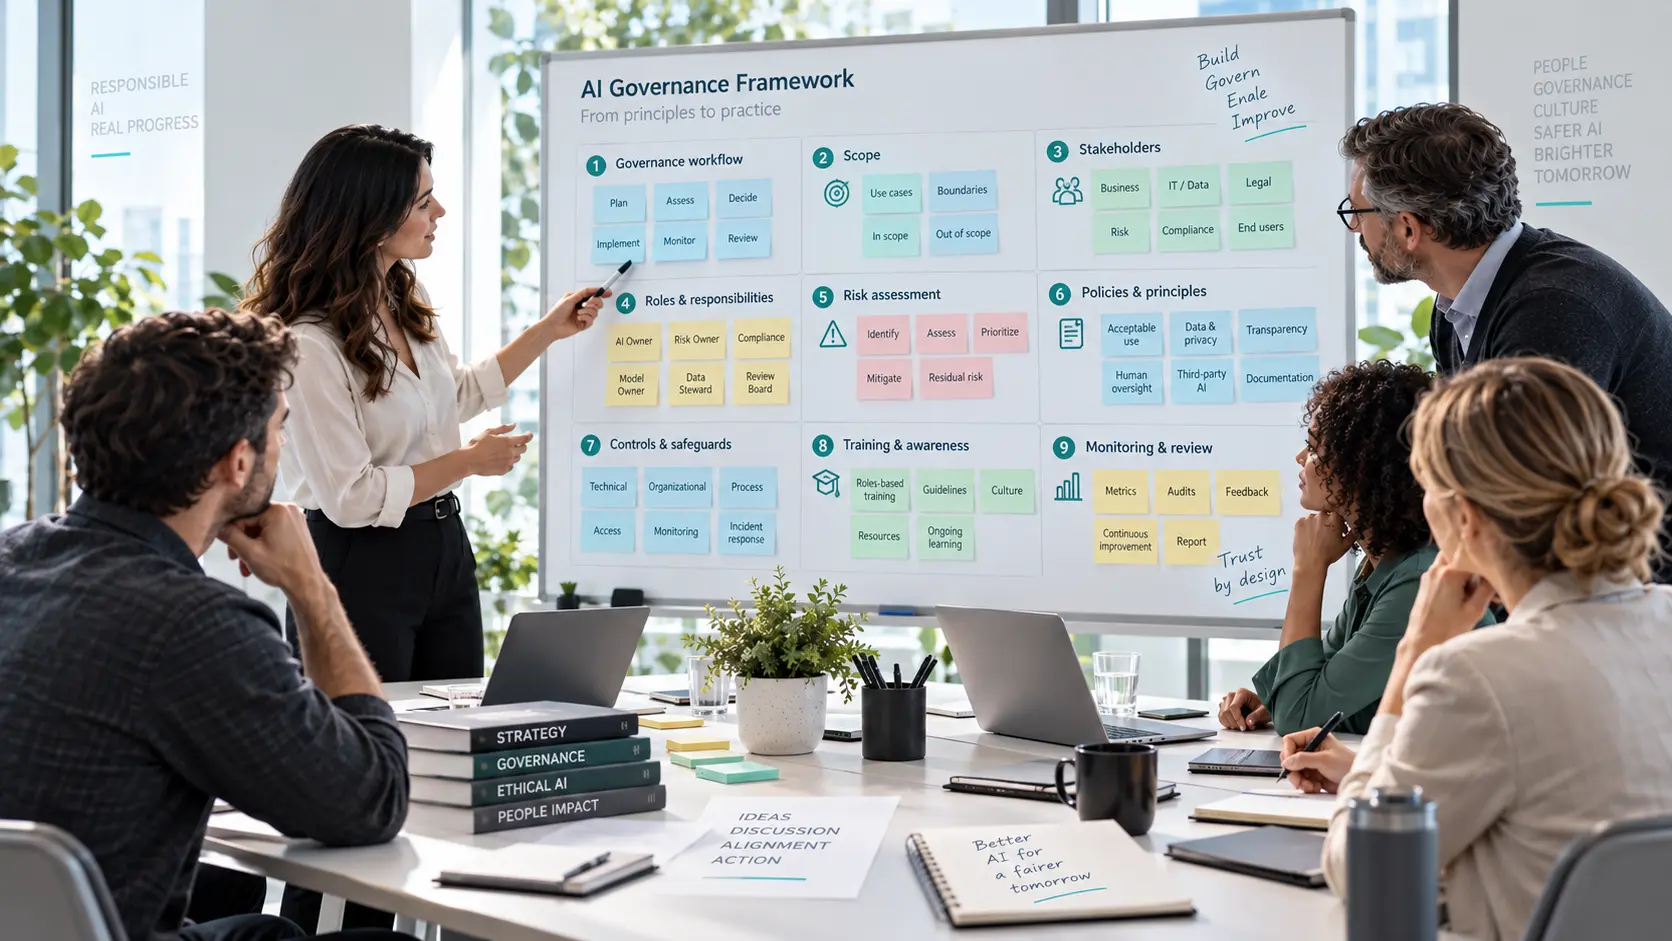
Cómo saber si el framework funciona
Un framework no funciona porque tenga muchas páginas. Funciona cuando ayuda a tomar decisiones.
Algunas señales de madurez son que los sistemas estén identificados, existan propietarios, las evaluaciones ocurran antes del despliegue, los riesgos se traten, los proveedores se revisen, las decisiones dejen evidencia, los usuarios conozcan las reglas, los incidentes se escalen, los cambios activen revisiones y dirección reciba información útil.
También puede hacerse una prueba sencilla: seleccionar un sistema cualquiera del inventario y preguntar quién lo aprobó, por qué, qué riesgo presenta, qué controles existen, quién los ejecuta, qué evidencia generan y cuándo se revisa.
Si esas preguntas pueden responderse de forma coherente, el framework está funcionando.
Errores habituales
Empezar por crear un comité
Un comité puede ser útil, pero primero hay que saber qué decisiones debe tomar.
Copiar un modelo genérico
Un framework debe adaptarse al contexto real.
Crear demasiados procesos
La complejidad innecesaria reduce adopción.
Separar negocio y gobierno
La IA debe gobernarse dentro de los procesos reales.
No integrar proveedores
El origen externo del sistema no elimina la responsabilidad de gobernar su uso.
Confundir framework con compliance
Cumplimiento es una parte importante, pero el gobierno también incluye estrategia, riesgo, operación y seguimiento. ISO/IEC 42001 puede apoyar el sistema de gestión, mientras que ISO 42001 y el AI Act cumplen funciones distintas.
No medir
Lo que no se monitoriza tiende a convertirse en una política estática.
No actualizar
El framework debe evolucionar cuando cambia la IA utilizada por la organización.
Un framework útil convierte principios en decisiones
Gobernar IA no significa añadir una nueva capa de burocracia encima de la organización.
Significa conseguir que las decisiones sobre IA sigan un criterio común. Que alguien sepa qué debe revisar. Que alguien tenga autoridad para decidir. Que los riesgos se conviertan en controles. Que los controles dejen evidencia. Y que los resultados permitan mejorar.
Un buen AI governance framework conecta: estrategia, personas, procesos, tecnología, riesgos y confianza.
Cuando esas piezas funcionan juntas, el gobierno deja de ser teórico. Empieza a formar parte del negocio.
Referencias
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
- ISO/IEC 42005:2025 — AI system impact assessment.
- NIST AI Risk Management Framework — AI RMF.
¿Tu organización ya tiene un modelo de gobierno de IA?
Antes de diseñar un framework completo conviene saber qué sistemas existen, qué riesgos presentan y qué elementos de gobierno ya están funcionando.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.