
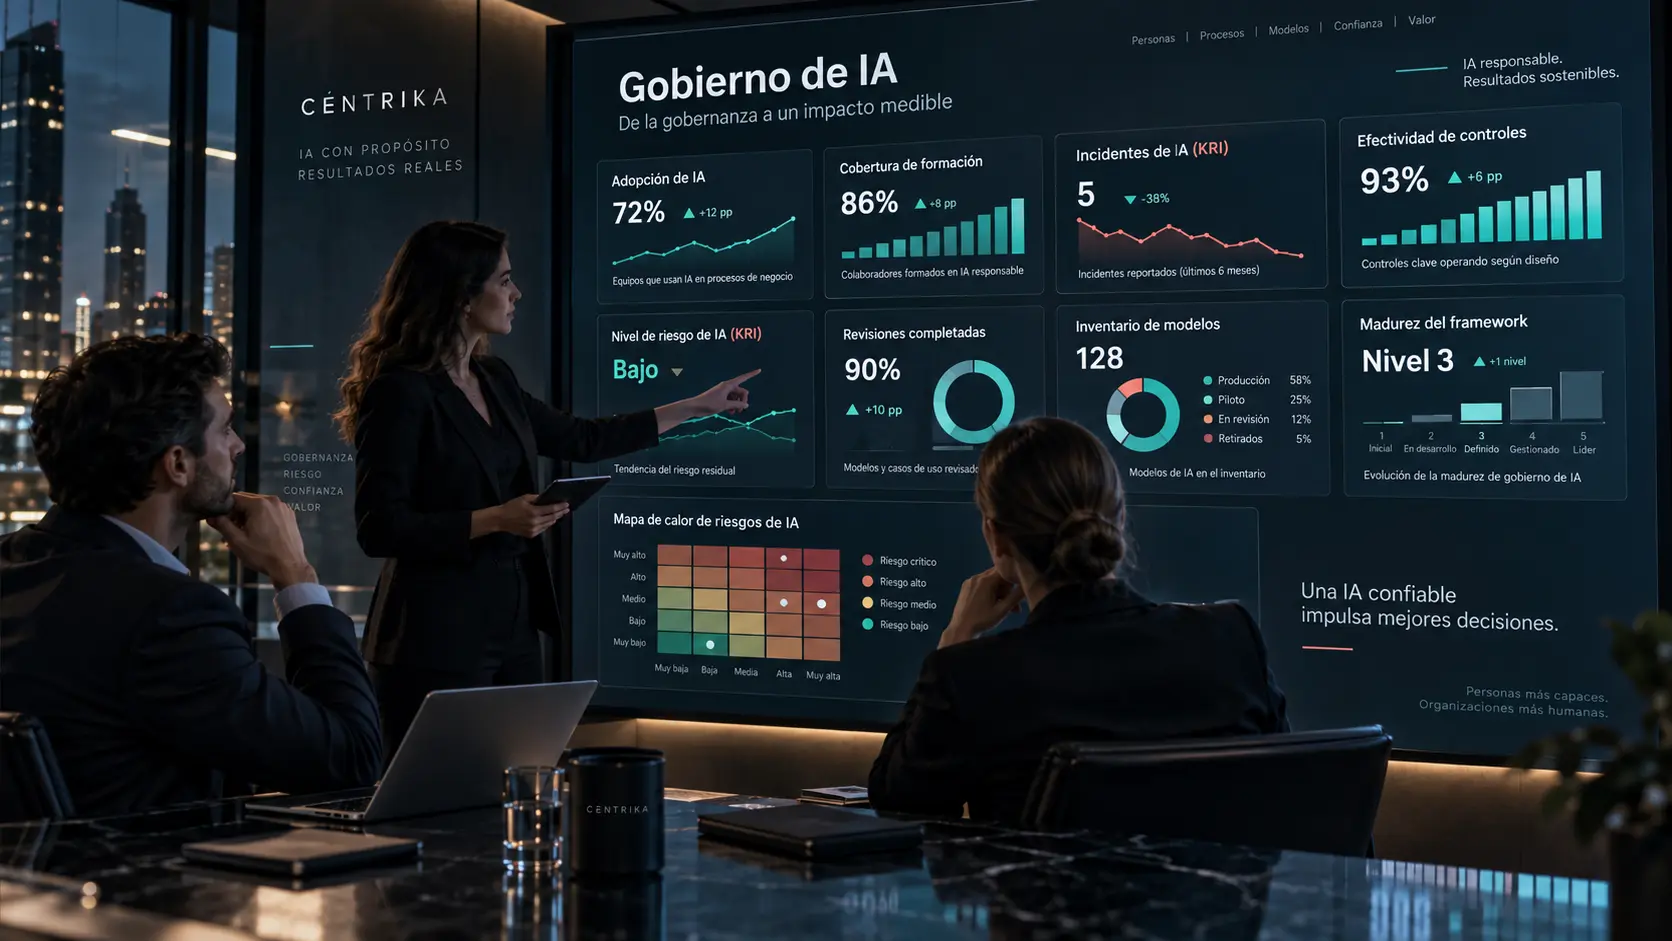
Qué diferencia hay entre KPI y KRI
Aunque muchas veces se utilizan juntos, no significan lo mismo.
KPI
Key Performance Indicator. Mide desempeño y ayuda a responder: ¿estamos ejecutando el proceso como esperábamos?
Ejemplos: porcentaje de sistemas inventariados, evaluaciones completadas, controles revisados, personas formadas o proveedores evaluados.
KRI
Key Risk Indicator. Mide exposición o señales de riesgo y ayuda a responder: ¿está aumentando nuestra exposición?
Ejemplos: incidentes, sistemas sin propietario, evaluaciones vencidas, controles fallidos o riesgo residual por encima del umbral.
Un KPI mira principalmente al funcionamiento. Un KRI mira principalmente a la exposición. Ambos deberían conducir a decisiones.
Una métrica operativa registra actividad; un objetivo expresa el resultado esperado; y un umbral fija el punto que activa una revisión o escalado. No son conceptos intercambiables.
Por qué medir el gobierno de IA
Si no se mide, resulta difícil saber si el framework de gobierno de IA está funcionando.
Una organización puede haber diseñado políticas, procesos, roles y controles, pero no saber si se aplican, llegan a todos los sistemas, reducen riesgos o permiten actuar a los responsables.
Las métricas convierten el gobierno de IA en algo observable y permiten detectar tendencias, no solo fotografías.
Qué hace útil a un indicador
Tener una finalidad
Debe responder a una pregunta real y permitir tomar una decisión.
Tener un responsable
Alguien debe revisarlo y tener autoridad para actuar.
Tener una frecuencia y una fuente
Debe definirse cuándo se revisa y de dónde sale el dato.
Tener objetivo y umbral
El objetivo indica el resultado esperado. El umbral marca cuándo revisar o escalar.
Generar una acción
KRI: sistemas críticos con evaluación vencida. Umbral: más del 5 %. Acción: revisión inmediata por el responsable de gobierno de IA.
El valor del indicador aparece cuando activa decisiones.
KPIs de inventario y cobertura
El inventario de sistemas de IA es una de las bases del gobierno.
Porcentaje de sistemas inventariados
Sistemas identificados / sistemas estimados.
Porcentaje con propietario asignado
Sistemas con owner / sistemas inventariados.
Porcentaje con clasificación revisada
Sistemas clasificados / sistemas inventariados.
Porcentaje con fecha de revisión vigente
Sistemas dentro de plazo / sistemas activos.
Estos KPIs ayudan a medir cobertura. Pero un 100 % no garantiza que la información sea correcta. Un registro práctico de IA debe mantenerse actualizado.
KPIs de riesgo y evaluación
Puede medirse la ejecución de la gestión de riesgos de IA: evaluaciones completadas y pendientes, tiempo medio de evaluación, riesgos tratados o aceptados, acciones abiertas y vencidas.
Dos ejemplos útiles son el porcentaje de sistemas relevantes con evaluación de riesgos vigente y el tiempo medio desde la identificación hasta la finalización de la evaluación.
KPIs de controles
Los controles necesitan algo más que existencia: necesitan funcionar.
Pueden medirse controles implantados, probados, efectivos, fallidos, pendientes y excepciones abiertas.
Ejemplos: porcentaje de controles críticos probados dentro del periodo previsto y porcentaje de controles con evidencia suficiente. El indicador debe medir efectividad, no únicamente presencia.
KPIs de formación y AI literacy
La AI literacy puede medirse mediante cobertura, roles críticos formados, actualizaciones completadas, evaluaciones internas y casos prácticos.
Un KPI básico es el porcentaje de personas en roles relevantes que han recibido la formación definida para su función.
Asistencia no equivale automáticamente a competencia. Conviene combinar asistencia, evaluación, comportamiento e incidencias.
KPIs de proveedores y terceros
La gestión de proveedores de IA puede observarse mediante proveedores evaluados o pendientes, revisiones completadas, contratos con requisitos, cambios notificados e incidencias de terceros.
Ejemplos: porcentaje de proveedores relevantes sometidos a due diligence antes de contratar y porcentaje de proveedores críticos revisados dentro del periodo establecido.
KRIs de incidentes y desviaciones
Pueden medirse número de incidentes, criticidad, tiempo de resolución, reincidencias, incidentes por sistema o por proveedor.
El número absoluto puede ser engañoso. Un aumento puede reflejar más problemas o una mejor cultura de reporte. La ausencia de incidentes tampoco demuestra por sí sola que el framework funcione.
KRIs de riesgo residual
Pueden medirse sistemas con riesgo residual alto, riesgos por encima del apetito, pendientes de aceptación, sin responsable o vencidos.
Ejemplos: porcentaje de sistemas con riesgo residual superior al umbral aprobado y número de riesgos críticos sin plan de tratamiento. Ayudan a dirección a priorizar.
KPIs de evidencias y trazabilidad
El gobierno también necesita poder demostrarse mediante evidencias.
Pueden medirse sistemas con evidencia completa, evaluaciones documentadas, decisiones registradas, controles con evidencia, revisiones trazables y auditorías cerradas.
La métrica debe comprobar que el gobierno deja huella, no equiparar cumplimiento documental con efectividad.
Cómo construir un cuadro de mando de gobierno de IA
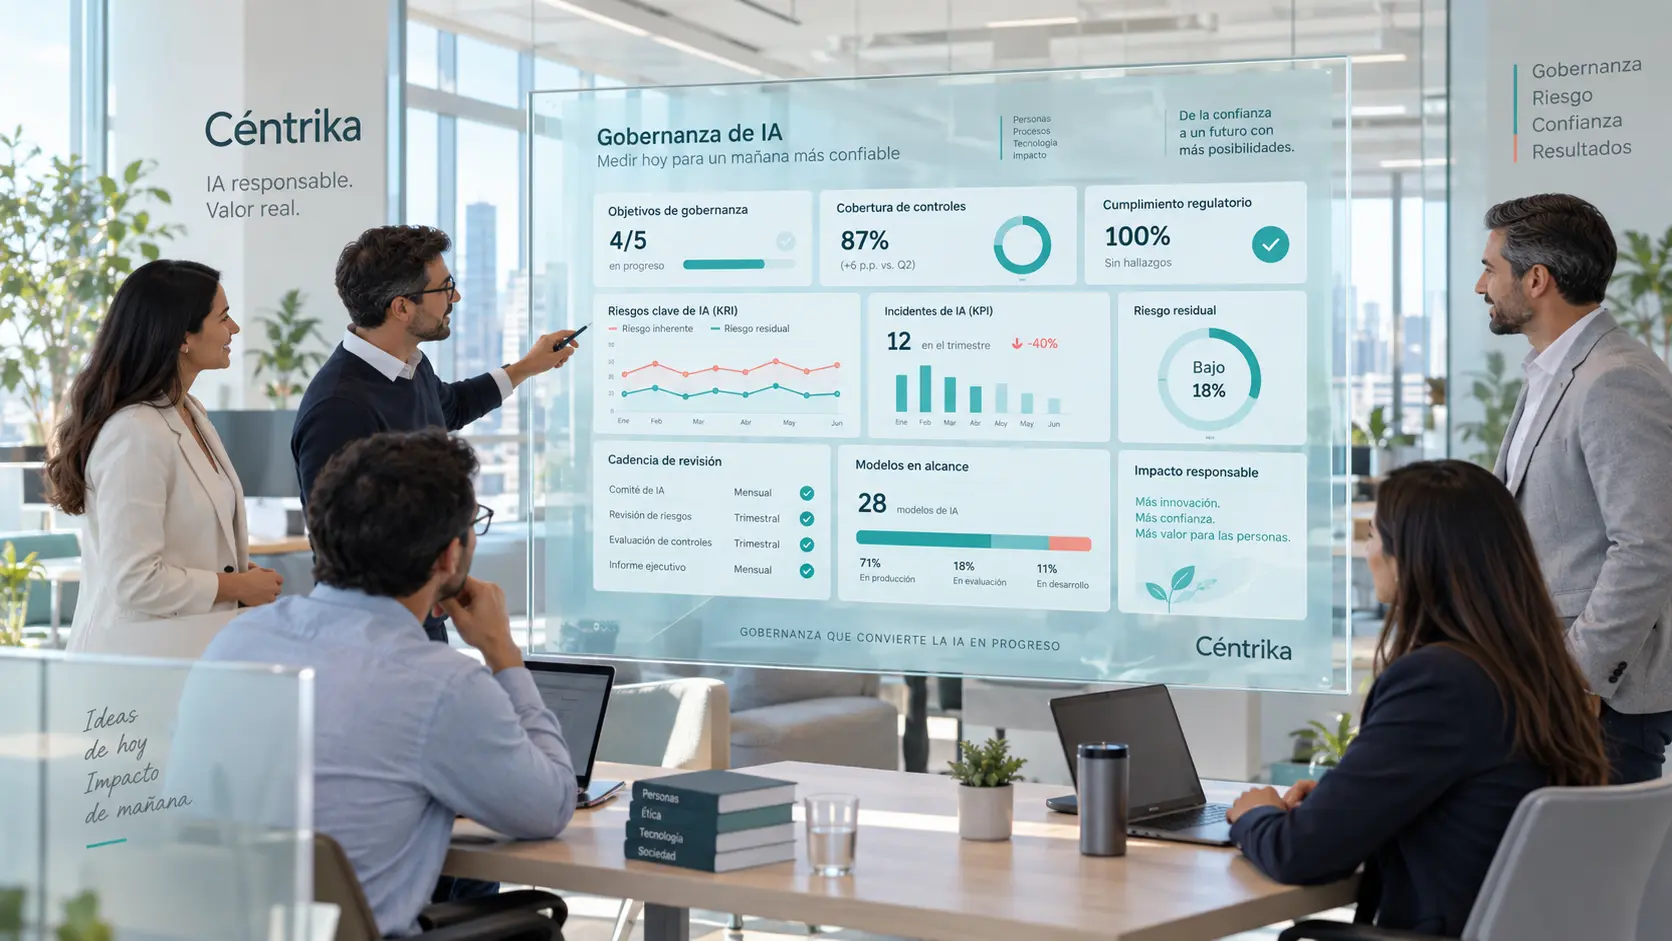
Un dashboard útil puede empezar con diez o doce indicadores: cobertura y propietarios; evaluaciones y riesgo residual; controles efectivos y pendientes; formación; terceros; incidentes y tiempo de cierre; trazabilidad; y acciones de mejora.
Cada indicador debería incluir:
- valor actual
- objetivo
- tendencia
- umbral
- responsable
- frecuencia.
Así el dashboard deja de ser decorativo y se convierte en herramienta de decisión. No es, por sí solo, prueba de buen gobierno.
Cómo interpretar los indicadores
Un indicador aislado puede engañar. Incidentes = 0 puede significar que no existen o que nadie los detecta. Formación = 100 % acredita finalización, no necesariamente aplicación correcta.
Conviene analizar tendencia, contexto, relación entre indicadores y calidad del dato. Más uso de IA con los mismos incidentes puede ser positivo; más uso con más incidentes críticos puede exigir revisión.
Errores habituales
Medir demasiado
Demasiadas métricas generan ruido; más indicadores no implican mayor madurez.
Medir solo actividad
“20 reuniones realizadas” dice poco sobre efectividad.
No definir umbrales
Un número sin referencia no permite actuar.
No asignar responsables
El dashboard existe, pero nadie decide.
Mezclar KPI y KRI
Dificulta la interpretación.
Usar solo indicadores positivos
También deben medirse desviaciones.
Medir formación únicamente por asistencia
No demuestra competencia.
No revisar los indicadores
El framework evoluciona. Las métricas también.
Qué debería medir una organización al empezar
Una organización puede comenzar con ocho indicadores:
1. cobertura del inventario; 2. propietarios asignados; 3. evaluaciones de riesgos vigentes; 4. controles críticos implantados y probados; 5. cobertura formativa de roles relevantes; 6. terceros importantes evaluados; 7. incidentes detectados y gestionados; 8. evidencia de las decisiones.
Después, el modelo puede madurar y conectar estas medidas con los roles y responsabilidades y la gestión del cambio.
Lo que no se mide termina dependiendo de percepciones
El gobierno de IA no debería evaluarse preguntando: “¿creemos que funciona?”
Debería poder observarse con métricas, tendencias, riesgos y decisiones.
Los KPIs ayudan a entender si los procesos funcionan. Los KRIs ayudan a detectar cuándo aumenta la exposición.
Juntos permiten conectar: gobierno → desempeño → riesgo → decisión → mejora.
El objetivo no es tener el dashboard más sofisticado. Es saber si el framework está produciendo el resultado para el que fue diseñado.
Referencias
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
- NIST AI Risk Management Framework — AI RMF.
- NIST AI RMF Playbook.
Estas referencias no establecen una lista universal obligatoria. Los indicadores deben adaptarse al contexto, alcance, riesgos y objetivos de cada organización.
¿Sabes si tu modelo de gobierno de IA está funcionando?
Tener políticas, controles y procesos es solo una parte.
Realizar diagnóstico →
También necesitas saber si se aplican, si reducen riesgo y dónde siguen existiendo brechas. El diagnóstico de Céntrika puede ayudarte a identificar ese punto de partida.