
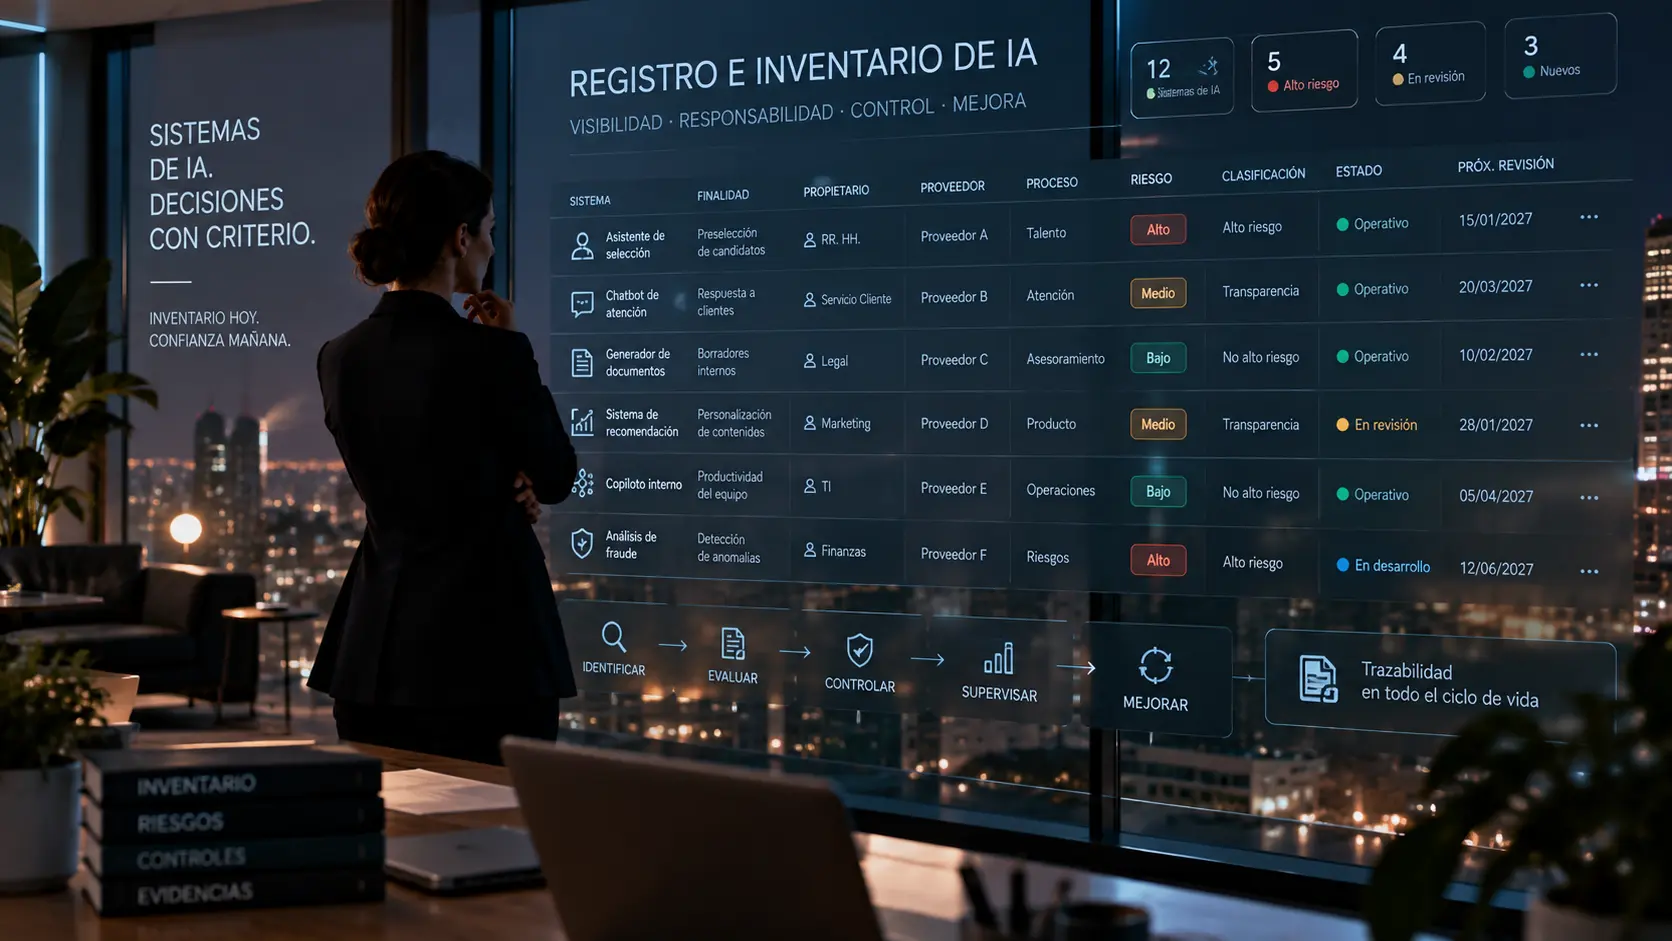
Registro e inventario: qué diferencia hay
En la práctica, las organizaciones utilizan ambos términos de forma flexible: inventario de IA, registro de sistemas de IA, AI system inventory o AI register.
Lo importante no es tanto el nombre como la función. El inventario ofrece una visión estructurada de los sistemas utilizados, desarrollados o proporcionados; el registro puede entenderse como la información mantenida sobre cada uno y su evolución. Ambos pueden convivir en una misma herramienta.
Este artículo muestra el uso operativo. La guía general explica qué es un inventario de sistemas de IA y por qué constituye una pieza del gobierno de IA.
Para qué sirve realmente un inventario de IA
No debería existir solo para contar herramientas. Su utilidad aparece cuando conecta:
sistema → propietario → finalidad → riesgo → clasificación → control → evidencia → revisión.
Puede identificar sistemas, asignar responsables, detectar IA no autorizada, revisar proveedores, priorizar evaluaciones, clasificar, gestionar riesgos, identificar necesidades de impacto, realizar seguimiento, preparar auditorías y conservar trazabilidad.
El inventario no es un fin. Es un punto de entrada dentro del AI governance framework.
Qué debería incluir como mínimo
No existe una lista universal válida para todas las organizaciones. Un inventario inicial puede incluir:
- identificador
- nombre
- finalidad
- proceso
- propietario
- proveedor
- usuarios
- datos
- personas afectadas
- riesgo
- clasificación
- estado
- fecha de alta
- última revisión
- próxima revisión.
Después pueden añadirse campos según la complejidad. Hay que evitar un inventario demasiado pobre para decidir y otro con decenas de campos que nadie mantiene.
Campos básicos de identificación
Cada sistema debería poder identificarse sin ambigüedad.
ID interno
Referencias como AI-001, AI-002 o AI-003 facilitan conexiones con riesgos, controles y evidencias.
Nombre del sistema
“Asistente de selección de candidatos” describe mejor el uso que el nombre comercial del proveedor.
Versión
Puede ser relevante cuando cambian modelos, configuraciones o funcionalidades.
Fecha de alta
Indica cuándo entró en el inventario. La identidad del registro debería mantenerse estable aunque cambien otros atributos.
Finalidad, proceso y usuarios
“Chatbot” no describe una finalidad. “Responder preguntas frecuentes de clientes sobre productos y servicios” sí lo hace.
También deben identificarse el proceso —atención al cliente, recursos humanos, marketing, finanzas, legal, operaciones, seguridad o producto— y los usuarios: empleados, clientes, candidatos, proveedores o público general.
La finalidad real ayuda a interpretar riesgos y clasificación.
Propietario y responsable
Todo sistema relevante necesita un propietario identificable: quien responde por su utilización en el negocio, aunque no lo haya desarrollado.
Un sistema de selección puede pertenecer a Recursos Humanos; una herramienta de contenido, a Marketing; una solución antifraude, a Finanzas o Riesgos.
También pueden existir propietario de negocio, responsable técnico, responsable de riesgo, responsable de datos y responsable de supervisión. No todos los campos son necesarios desde el primer día, pero sí una respuesta a ¿quién debe actuar si algo cambia o falla? La guía de roles y responsabilidades ayuda a definirlo.
Proveedor y dependencia de terceros
El inventario debería registrar proveedor, producto, servicio, integración, subproveedores relevantes, contrato, renovación y responsable interno de la relación.
Si un proveedor cambia una funcionalidad, puede ser necesario revisar clasificación, riesgos, datos, controles, documentación y contrato. El proveedor forma parte del contexto del sistema.
Datos y personas afectadas
Pueden utilizarse categorías: información interna, datos de clientes, datos personales, datos de candidatos, datos financieros, información pública o documentación confidencial.
También conviene diferenciar usuarios de personas afectadas. Recursos Humanos puede utilizar una herramienta que afecta a candidatos; un empleado puede operar un sistema que afecta a clientes.
Esta distinción puede determinar qué evaluación necesita el sistema.
Riesgo, impacto y clasificación
El inventario puede resumir el riesgo como bajo, medio o alto, pero esa etiqueta no sustituye la gestión de riesgos de IA. Debe enlazar con la evaluación correspondiente.
La clasificación del AI Act es otro concepto. Puede figurar como pendiente, práctica prohibida, alto riesgo, no alto riesgo, transparencia aplicable o fuera del ámbito analizado, respaldada cuando proceda por una evaluación para clasificar el sistema.
También puede indicar si existe evaluación de impacto, privacidad, seguridad o revisión jurídica. El inventario funciona como índice de evidencias, no como sustituto de esos análisis.
Estado del sistema y ciclo de vida
Estados como propuesta, evaluación, piloto, aprobado, operativo, suspendido, en revisión o retirado permiten saber qué sigue activo.
Un sistema propuesto puede necesitar evaluación antes de aprobarse; uno retirado puede requerir conservación de evidencias. El inventario acompaña al sistema durante todo su ciclo de vida.
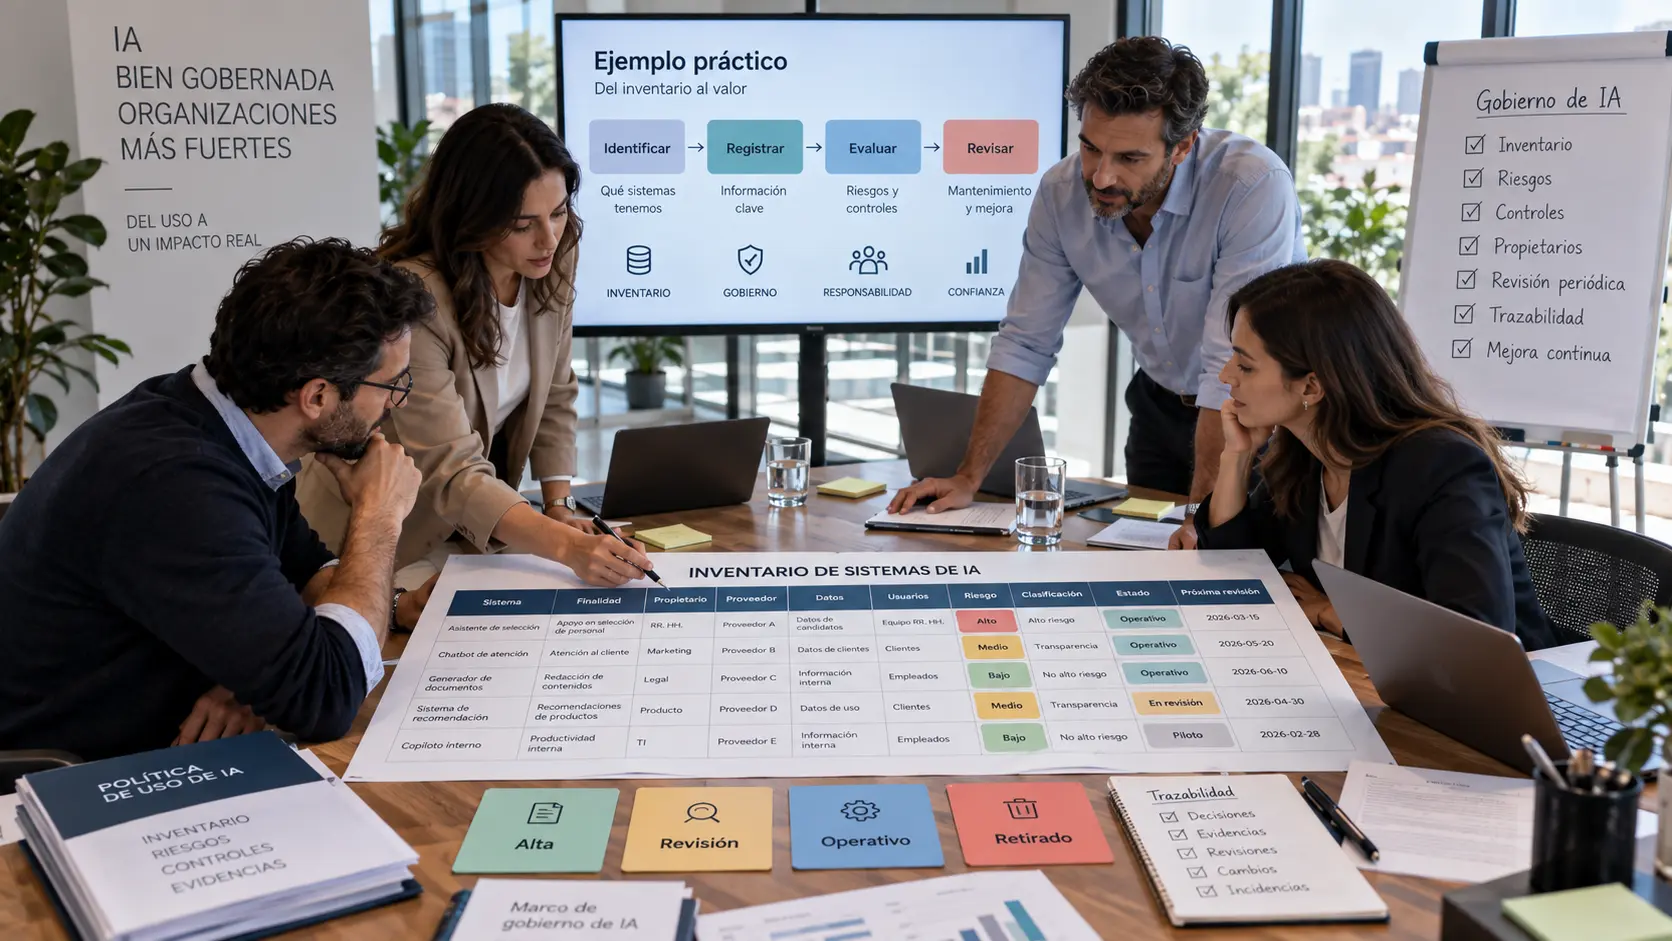
Ejemplo práctico de inventario de IA
Imaginemos una empresa que utiliza cinco sistemas:
| ID | Sistema | Finalidad | Propietario | Proveedor | Personas afectadas | Riesgo | Clasificación | Estado | Próxima revisión |
|---|---|---|---|---|---|---|---|---|---|
| AI-001 | Asistente de selección | Preselección de candidatos | RR. HH. | Proveedor A | Candidatos | Alto | Alto riesgo / pendiente de validación | Operativo | 15/03/2027 |
| AI-002 | Chatbot de atención | Consultas frecuentes | Atención al Cliente | Proveedor B | Clientes | Medio | Transparencia aplicable | Operativo | 20/05/2027 |
| AI-003 | Generador de documentos | Borradores internos | Legal | Proveedor C | Empleados | Bajo | No alto riesgo | Operativo | 10/06/2027 |
| AI-004 | Recomendador | Personalizar contenidos | Producto | Proveedor D | Clientes | Medio | Pendiente de revisión | En revisión | 30/04/2027 |
| AI-005 | Copiloto interno | Apoyo a productividad | TI | Proveedor E | Empleados | Bajo | No alto riesgo | Piloto | 28/02/2027 |
Cada fila puede enlazar a evaluación de riesgos, clasificación, impacto, controles, proveedor, evidencias y decisiones. La tabla aporta la vista de conjunto, no toda la documentación.
Cómo mantener el inventario actualizado
El proceso de actualización puede activarse al aparecer un sistema o piloto, cambiar proveedor, finalidad, modelo, datos, autonomía o población afectada, producirse un incidente o retirarse el sistema.
También puede existir revisión periódica: anual para sistemas de bajo riesgo y más frecuente para los más relevantes. Los cambios significativos deben activar revisiones extraordinarias.
Cómo conectar el inventario con controles y evidencias
Cada registro puede enlazar con riesgo, impacto, clasificación, proveedor, controles, evidencias, aprobación, incidencias y auditoría.
Por ejemplo: AI-001 → RISK-014 → CTRL-021 → EVID-087.
La nomenclatura es opcional; la lógica permite reconstruir qué sistema generó qué riesgo, qué control se decidió y qué evidencia demuestra su ejecución.
Inventario interno y registro del AI Act no son lo mismo
El inventario interno es una herramienta de gobierno. El AI Act establece obligaciones específicas de registro en la base de datos de la Unión para determinados sistemas y operadores.
No toda organización que utiliza IA debe registrar cada herramienta en la base europea. La obligación depende del supuesto jurídico aplicable. El artículo 49 contempla obligaciones para determinados sistemas y operadores, especialmente vinculados a sistemas del Anexo III, y el artículo 71 regula la base de datos.
Por tanto: inventario interno ≠ registro regulatorio automático.
Un inventario bien diseñado sí puede facilitar el cumplimiento cuando exista una obligación formal. La guía de obligaciones del AI Act aporta el contexto y una política de uso ayuda a integrar el alta en procesos reales.
Errores habituales
Registrar solo herramientas conocidas por Tecnología
Muchas aplicaciones aparecen directamente en áreas de negocio.
Utilizar únicamente el nombre del proveedor
La clasificación depende del uso, no solo del producto.
No asignar propietario
Un sistema sin propietario termina sin revisión.
Crear demasiados campos
Un inventario que nadie mantiene pierde valor.
No registrar pilotos
Los riesgos pueden empezar antes de producción.
Confundir usuarios con personas afectadas
Quien utiliza el sistema no siempre recibe sus consecuencias.
No registrar sistemas retirados
La trazabilidad puede requerir conservar el historial.
No conectar el inventario con evidencias
El valor aparece cuando cada registro conduce a riesgos, controles y decisiones.
Considerar el inventario terminado
El inventario es un proceso, no una foto fija.
Un buen inventario permite pasar de saber a gobernar
Saber que una organización utiliza quince herramientas aporta poca información. El valor aparece cuando puede responder qué hace cada sistema, quién responde, qué datos utiliza, a quién afecta, qué riesgo presenta, cómo se clasifica, qué controles existen, qué evidencia queda y cuándo se revisa.
En ese momento, el inventario deja de ser una lista y se convierte en una pieza central del gobierno de IA.
Referencias
- ISO/IEC 42001:2023 — Artificial intelligence management system.
- ISO/IEC 23894:2023 — Guidance on AI-related risk management.
- Reglamento (UE) 2024/1689 — AI Act.
- Artículo 49 — Registro.
- Artículo 71 — Base de datos de la UE para determinados sistemas de IA.
¿Sabes realmente qué sistemas de IA utiliza tu organización?
El inventario suele ser el punto de partida para conectar clasificación, riesgos, responsabilidades, controles y evidencias.
Realizar diagnóstico →
El diagnóstico de Céntrika puede ayudarte a identificar qué elementos ya existen y dónde siguen existiendo brechas de gobierno.